Airlock Microgateway WAF · Airlock® von Ergon, betrieben von uns

Eine Schweizer WAF in deinem Cluster. Nicht davor.

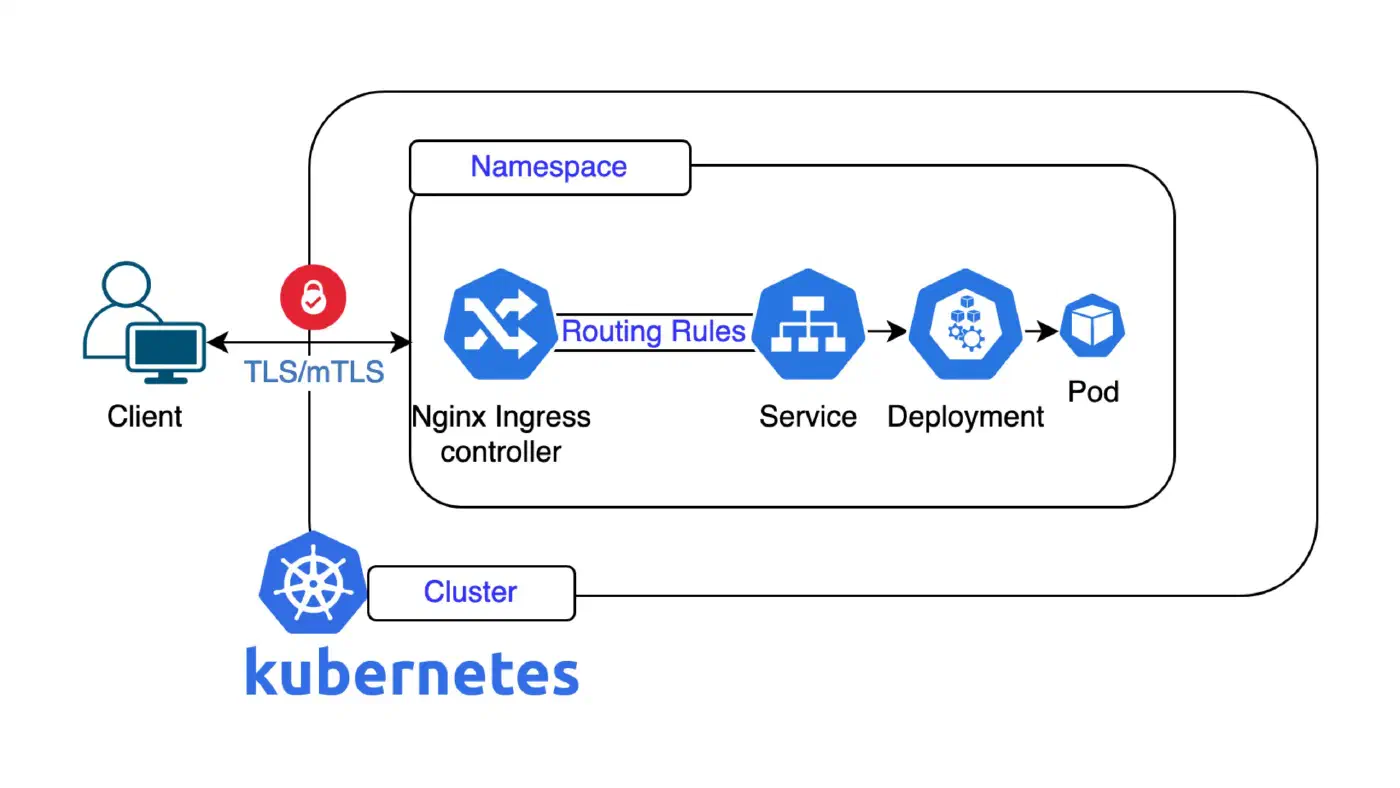
Eine Kubernetes-native Web Application Firewall (WAF) von Ergon, die als optionaler Service auf deinem Managed-Kubernetes-Cluster (NKE) läuft. Wir installieren den Operator und betreiben die Gateways. Du konfigurierst das Routing mit der Kubernetes Gateway API und entscheidest, was durchkommt.

ab CHF 427.– pro Monat Daten bleiben in der Schweiz Kein eigenes WAF-Team nötig
Direkt zu
Use Cases

Kommt dir das bekannt vor?

«Wir wollen Schutz, aber kein eigenes Security-Team dafür.»

So hilft Airlock

Wir installieren den Airlock-Microgateway-Operator, erstellen die Gateways und betreiben sie für dich, inklusive Monitoring, Patching und Lizenzverwaltung. Dein Team verantwortet Routing und Security-Policies in den eigenen Namespaces.

«Unsere Daten dürfen die Schweiz nicht verlassen.»

So hilft Airlock

Die Firewall läuft direkt in deinem Managed-Kubernetes-Cluster, in unseren Rechenzentren in der Schweiz. Dazwischen sitzt kein externer WAF-Anbieter, und dein Traffic nimmt keinen Umweg.

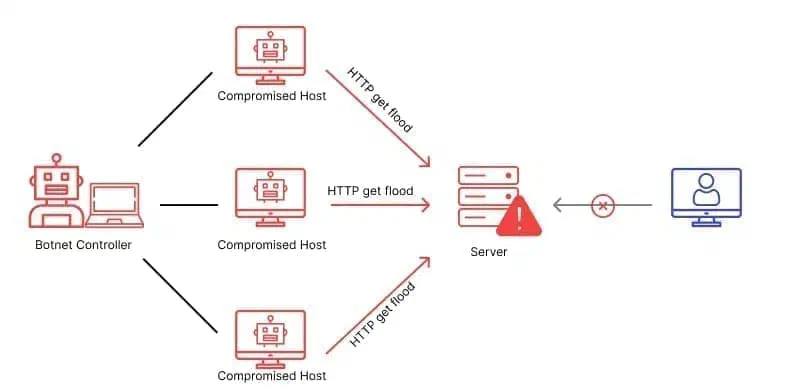
«Unsere Web-App und unsere APIs sind ein Angriffsziel.»

So hilft Airlock

Airlock Microgateway schützt deine Workloads vor gängigen Web-Angriffen, inklusive der OWASP Top 10. Pro Route ergänzt du Airlock-Policies wie Traffic-Filterung, Header-Umschreibung und Rate-Limiting.

«Unsere APIs brauchen mehr als einen Port-Filter.»

So hilft Airlock

Requests werden gegen deine OpenAPI-Spezifikation oder dein GraphQL-Schema geprüft. Die Zugriffskontrolle mit OIDC und JWT läuft direkt am Gateway, und Identitätsinformationen gehen für Single Sign-on an dein Backend weiter.

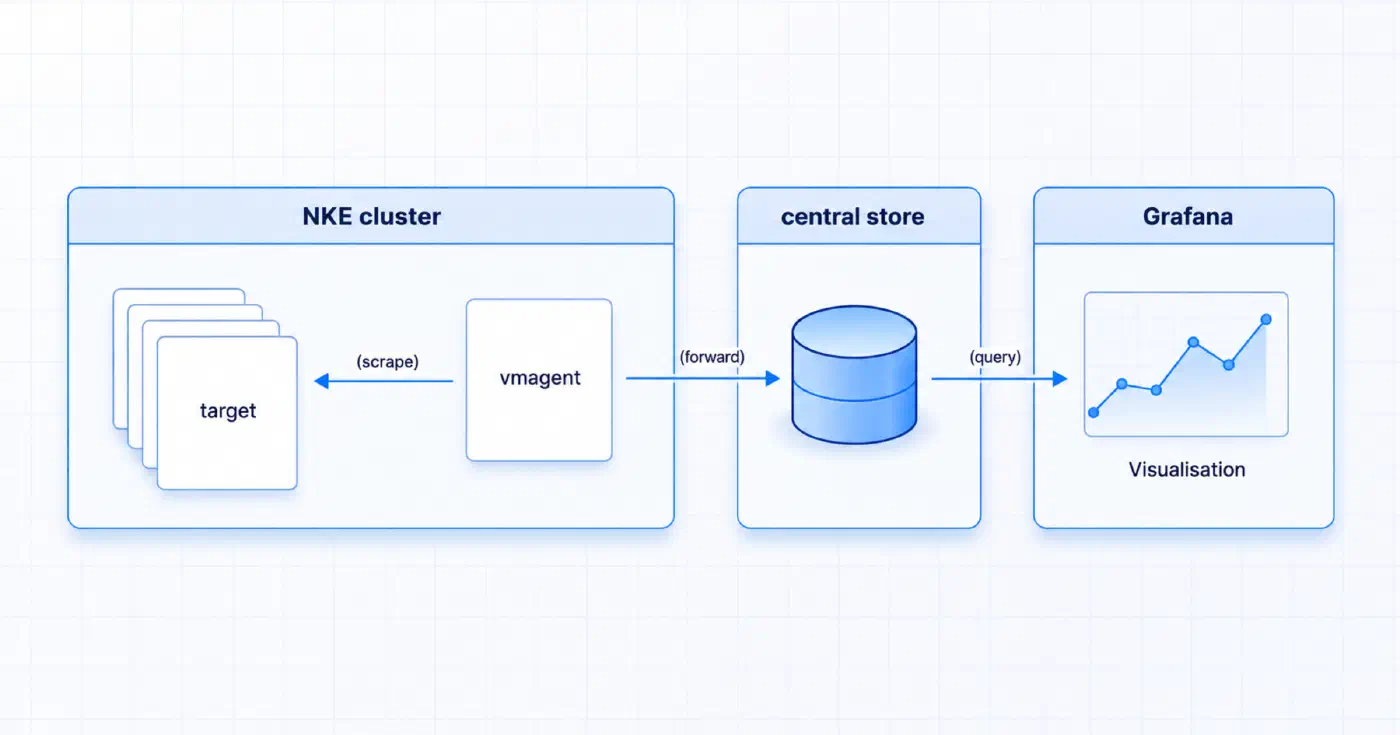
Und du siehst, was passiert: Jede Anfrage wird als strukturiertes JSON geloggt, inklusive Entscheid, ob sie erlaubt oder blockiert wurde. Mit aktiviertem Loki fragst du die Zugriffslogs in Grafana ab. Und deinen Besucherinnen und Besuchern zeigst du eigene Fehlerseiten.

Managed Service

Du kümmerst dich um deine App. Wir uns um die Firewall.

Airlock Microgateway ist aktuell nicht im Self-Service erhältlich. Wir richten es gemeinsam mit dir ein und betreiben es danach.

Das übernehmen wir

Den Airlock-Microgateway-Operator auf deinem Managed-Kubernetes-Cluster installieren
Die Gateways im nine-system-Namespace erstellen und betreiben, jeweils mit eigener Load-Balancer-IP und stabilem Hostnamen
Let’s-Encrypt-Issuer: Zertifikate für deine Domains werden automatisch ausgestellt und erneuert
Monitoring, Patching und Lizenzverwaltung des Operators

Das entscheidest du

Welche Anwendungen über ein Gateway laufen, mit ListenerSet und HTTPRoute in deinem eigenen Namespace
Welche Airlock-Policies gelten und was erlaubt oder blockiert wird
Erste Schritte

In vier Schritten geschützt

  1. 01

    Gespräch

    Wir klären dein erwartetes Request-Volumen und deine Anforderungen.

  2. 02

    Setup

    Wir installieren den Operator und erstellen deine Gateways, inklusive automatischer TLS-Zertifikate.

  3. 03

    Anbindung

    Du bindest deine Apps über die Gateway API an, setzt deine Policies und richtest deine Domains auf das Gateway aus.

  4. 04

    Betrieb

    Wir betreiben Operator und Gateways für dich.

Preise

Du bezahlst nach Anzahl Requests

bis 2 Mio. Requests / Monat CHF 520.–
bis 5 Mio. Requests / Monat CHF 720.–
bis 10 Mio. Requests / Monat CHF 933.–
Testumgebungen ab CHF 42.70

Die Requests werden über alle Produktions-Gateways kumuliert. Für Staging- und Testumgebungen gibt es eigene Stufen (bis 1 Mio. Requests pro Monat, kumuliert über alle Non-Production-Gateways). Alle Stufen findest du im Preisrechner. Mehr als 10 Mio. Requests pro Monat? Sprich mit uns.

Vertrauen

Schweizer Produkt, Schweizer Betrieb

Airlock von Ergon, Schweiz ISO 9001 ISO/IEC 27001 Eigene Hardware statt Hyperscaler Kein Drittstaaten-Transit
«Nine hat uns mit ihrer Managed Kubernetes Lösung optimal unterstützt, um die Applikation unseres Kunden auf Kubernetes zu migrieren.»
Silvan MühlemannCTO & Co-Founder
«Nine können wir als unkomplizierten, hochprofessionellen Anbieter sehr empfehlen.»
Dominik EistererManaging Director
«Dank der Zusammenarbeit mit Nine können wir uns auf das konzentrieren, was wir am besten können: Softwarelösungen für das Gesundheitswesen entwickeln.»
Moritz HabeggerCTO
FAQ

Häufig gestellte Fragen

Kann ich Airlock selbst bestellen?
Noch nicht. Melde dich bei uns, dann installieren wir den Operator und richten die Gateways auf deinem Managed-Kubernetes-Cluster ein.
Muss ich meine Anwendung anpassen?
Deine Anwendung selbst bleibt unverändert. Das Routing ändert sich: Airlock Microgateway wird ausschliesslich über die Kubernetes Gateway API konfiguriert und funktioniert nicht mit Ingress-Ressourcen. Du leitest den Traffic deshalb über ListenerSet und HTTPRoute.
Brauche ich einen Sidecar in meinen Pods?
Nein. Airlock Microgateway läuft sidecarless über die Kubernetes Gateway API, als eigenständiges, von uns betriebenes Gateway und nicht als Sidecar-Container in deinen Anwendungs-Pods.
Wer kümmert sich um TLS-Zertifikate?
Wir richten Let’s-Encrypt-Issuer auf deinem Cluster ein. Du ergänzt eine Annotation in deinem ListenerSet, und die Zertifikate werden automatisch ausgestellt und erneuert.
Kann ich zuerst in einer Testumgebung starten?
Ja, dafür gibt es eigene, günstigere Stufen ab CHF 42.70 pro Monat. Zum Testen empfehlen wir den Issuer airlock-letsencrypt-staging, um die Rate-Limits von Let’s Encrypt zu vermeiden. Für echte Zertifikate wechselst du danach zu airlock-letsencrypt-production.
Funktioniert das für mehrere Anwendungen?
Ja. Pro Managed-Kubernetes-Cluster gibt es einen Operator, und der kann beliebig viele Gateways betreiben, zum Beispiel eines pro Umgebung.
Sehe ich, was blockiert wurde?
Ja. Jede Anfrage wird mit Request-ID und Entscheid geloggt. Ist Loki auf deinem Cluster aktiviert, siehst du die Zugriffslogs in Grafana.
Läuft auch reiner HTTP-Traffic über das Gateway?
Ja. Jedes Gateway hat einen eingebauten HTTP-Listener auf Port 80, an den du eine HTTPRoute direkt anbinden kannst, ohne ListenerSet. Über denselben Port laufen auch die Let’s-Encrypt-HTTP01-Challenges.
Unterstützt ihr Red Hat OpenShift?
Nein. Managed Kubernetes basiert nicht auf OpenShift, eine Red-Hat-OpenShift-Zertifizierung für Airlock Microgateway ist bei uns deshalb nicht relevant.

Technische Fragen? Die Details findest du in der Dokumentation.

Alles aus einer Hand

Ein Anbieter, vom Rack bis zur App.

Von Colocation über Root- und Managed-Produkte bis zu Plattformen und Services: alles bei uns, in unseren Schweizer Rechenzentren. Die hervorgehobene Ebene ist diese Seite. Du wächst von einer Ebene zur nächsten, ohne den Anbieter zu wechseln.

Ein Schweizer TeamWachsen ohne Anbieterwechsel

Erkennst du dich in einem dieser Use Cases wieder?

Wir finden gemeinsam und unverbindlich heraus, ob Airlock zu dir passt.

Sprich mit unseren Experten

Hast du Fragen zu unseren Produkten? Kein Problem. Wende dich an unsere Sales-Abteilung oder geh direkt ins eigene Cockpit, um alle Möglichkeiten bei Nine zu sehen.

Abonniere unseren Newsletter für die neuesten Updates: