 Status


Gleicher Ingress, andere Defaults: Was sich mit HAProxy verändert hat
Wir haben Managed Services und Deploio von ingress-nginx auf HAProxy umgestellt. Acht Defaults verhielten sich anders, …
Auf offenen Standards aufgebaut und ohne Vendor-Lock-in ist NKE von Anfang an CI/CD- & DevOps-ready, …
Unsere Managed Server laufen auf schnellem NVMe-SSD-Speicher und unterstützen PHP, Node.js, Python, …
Deploio ist unsere vollständig verwaltete Schweizer App-Engine und PaaS, die bei jedem Git-Push …
Mit unseren Root Dedicated Servern profitierst du von unserer leistungsfähigen Infrastruktur an zwei …
Wähle aus mehreren NVIDIA-GPU-Modellen mit tausenden CUDA-Cores und dedizierten Tensor-Cores für …
MySQL, MariaDB, PostgreSQL oder Redis-kompatibler Key Value Store – als vollständig verwaltetes …
Unsere SLAs geben dir verbindliche Incident-Response-Zeiten, Service Credits wenn wir nicht liefern, …
Deine Daten bleiben in der Schweiz, mit vollständigen Datenhoheitsgarantien, frei vom CLOUD Act und …
Bringe deine Hardware in unseren Zürcher Rechenzentren unter, mit 99.9%-Uptime-SLA, 2N-redundanter …
Unsere verwalteten In-Memory-Datenspeicher beschleunigen deine leseintensiven Workloads, indem …
Unser Managed Shibboleth bietet dir Enterprise-Authentifizierung mit feingranularen …
Unser Managed Solr läuft auf der SolrCloud-Architektur für verteilte, hochverfügbare Suche über …
Unser Managed OpenSearch bietet dir eine produktionsbereite Such- und Analyseplattform mit …
Unsere vCluster geben jedem Team einen eigenen API-Server und eine dedizierte Control Plane mit RBAC …
Unsere Cloudflare-Integration schützt deine Anwendungen mit KI-gesteuerter Bedrohungserkennung, die …
Airlock Microgateway ist eine Kubernetes-native Web Application Firewall (WAF) des Schweizer …
Bei uns ist Sicherheit ein wesentlicher Bestandteil der Entwicklung und des Betriebs sicherer …
Wir haben Managed Services und Deploio von ingress-nginx auf HAProxy umgestellt. Acht Defaults …
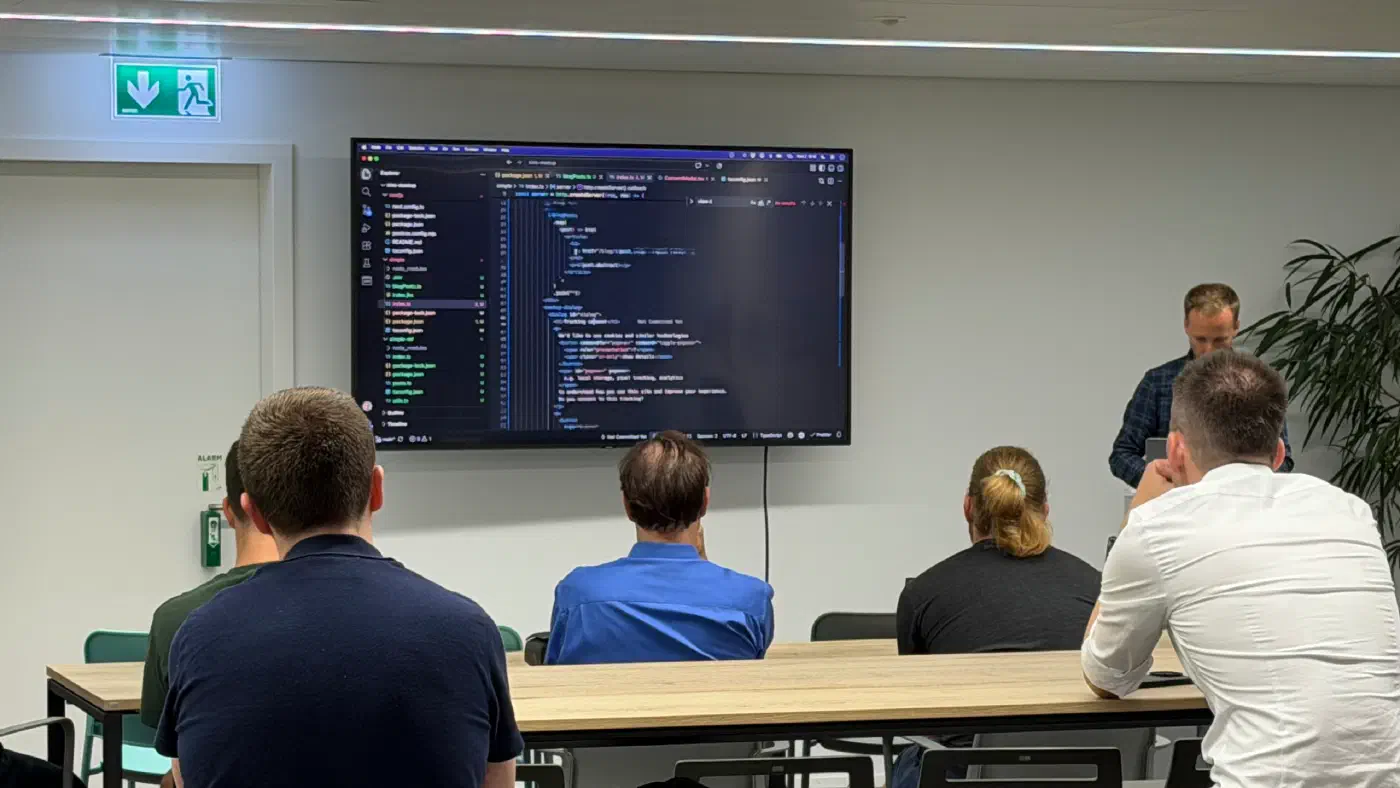
Am TechTalk #29 zeigte Thomas Jaggi (LegacyNotes) live, wie viel moderne Browser und Node.js …
Im August 2026 traf ein DDoS-Angriff einen Kunden und unser eigenes Netzwerk direkt. Was passierte, …
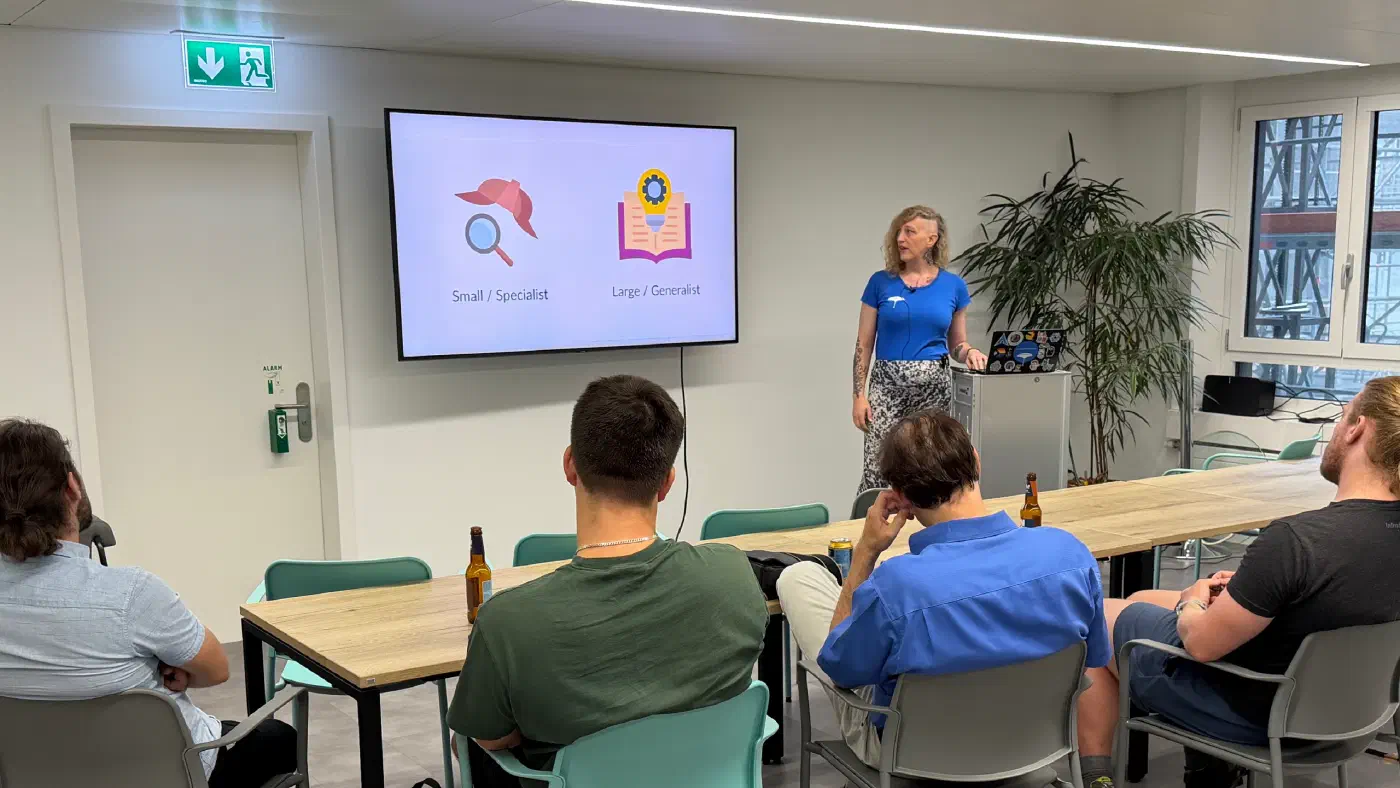
Am TechTalk #29 zeigte Lena Fuhrimann (bespinian) einen praktischen Leitfaden, um eigene, schnelle …
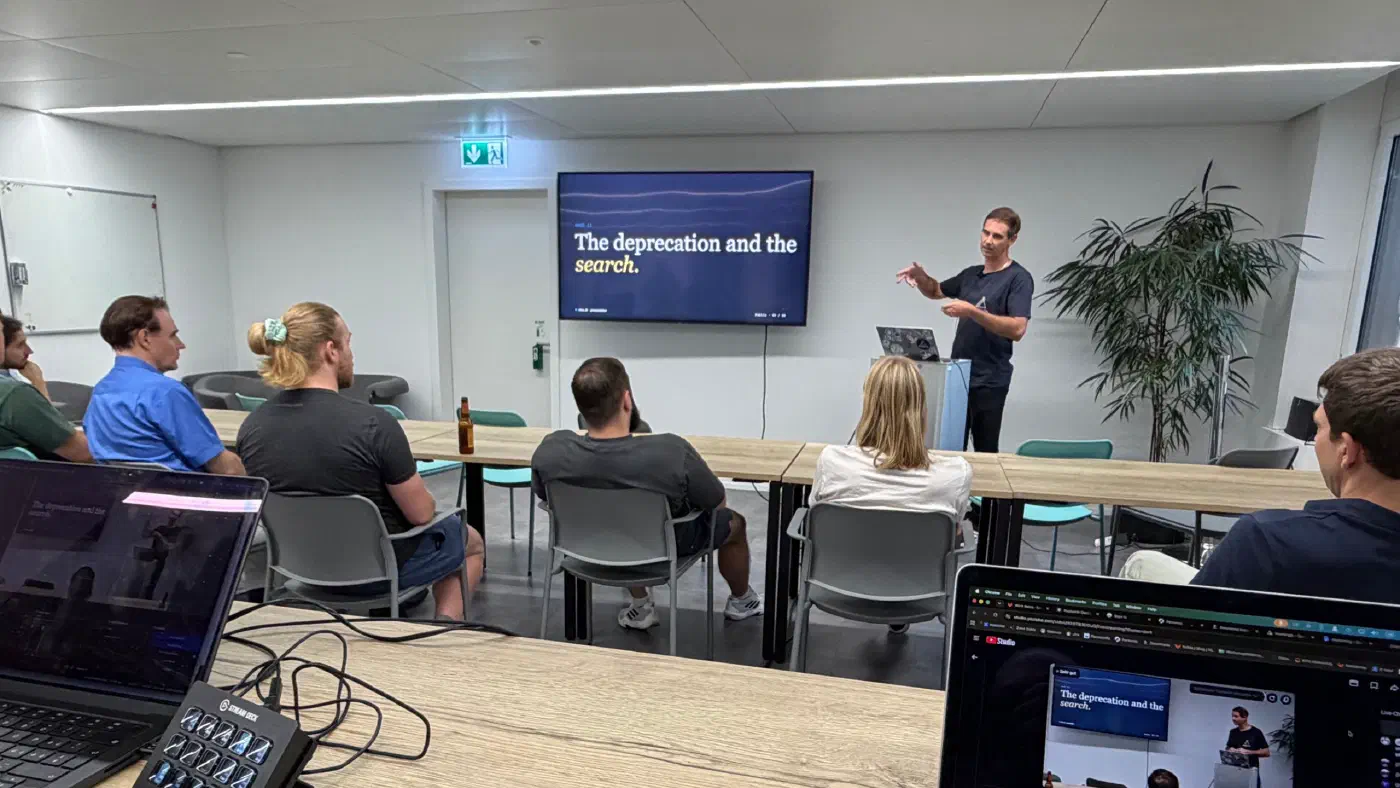
Am TechTalk #29 nahm uns Sebastian Nickel mit auf unsere Reise von Ingress-NGINX über HAProxy zu …
Ein Überblick, wie du deine Infrastruktur bei Nine per Code verwaltest: Nine API, nctl, Deploio, …
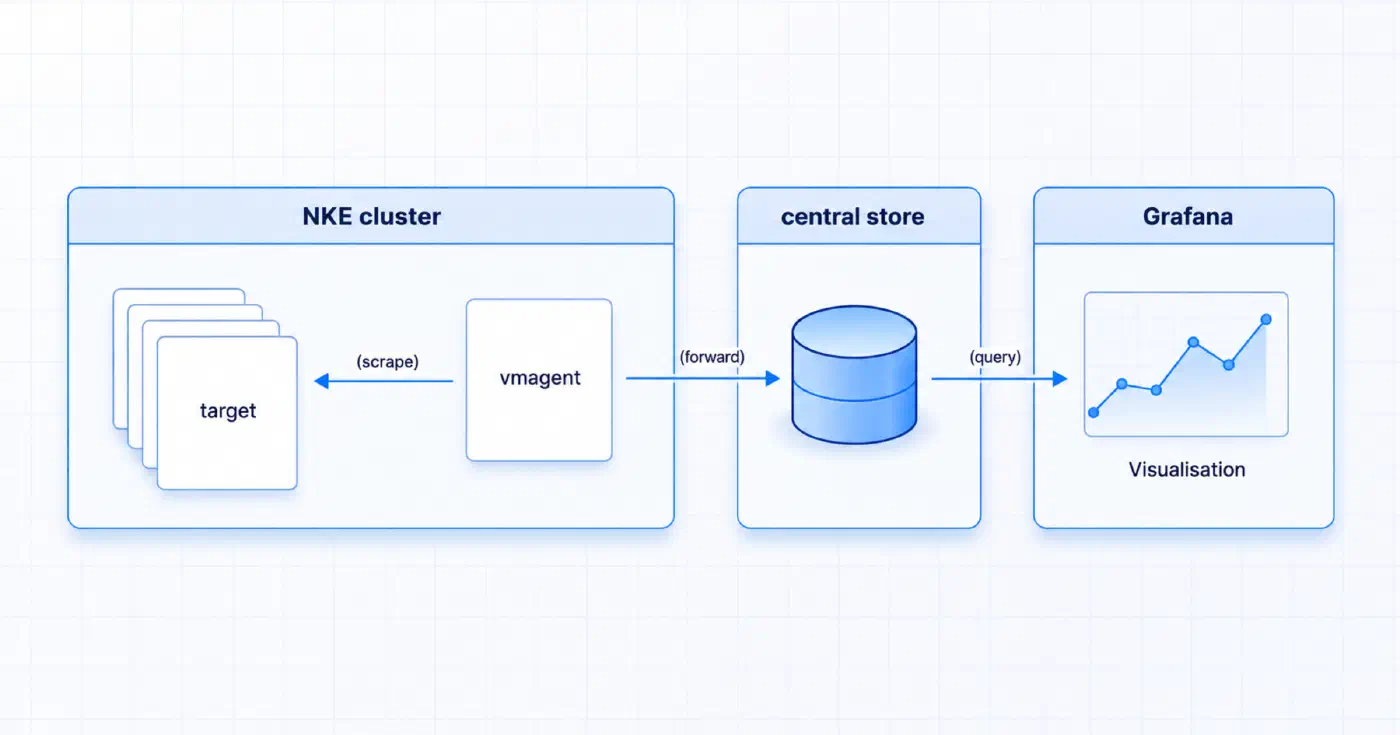
Wir freuen uns, die Veröffentlichung des NKE Metrics Agent bekannt zu geben. Eine neue Art des …
Ubuntu Resolute bringt für unsere Managed Server grösstenteils evolutionäre Updates, einen aktuellen …
Self-Hosted, Exoscale SKS, Hyperscaler, VSHN, Swisscom, Infomaniak oder NKE: ein ehrlicher Vergleich …
Cluster-Upgrades dreimal pro Jahr, Observability, Secret Management, Network Policies: Kubernetes …
Beim TechTalk #28 drehte sich alles um Non-Human Identities als Angriffsziel, den Umgang mit …
Wir haben Google Analytics durch eine selbst gehostete Matomo-Instanz auf eigener Infrastruktur in …
Am 30. April 2026 wurde ein 0-Day im Linux-Kernel publiziert: Root-Rechte mit ein paar Zeilen …
CLOUD Act, Datensouveränität und AI-Compliance: Warum Schweizer Unternehmen ihre LLM-Workloads nicht …
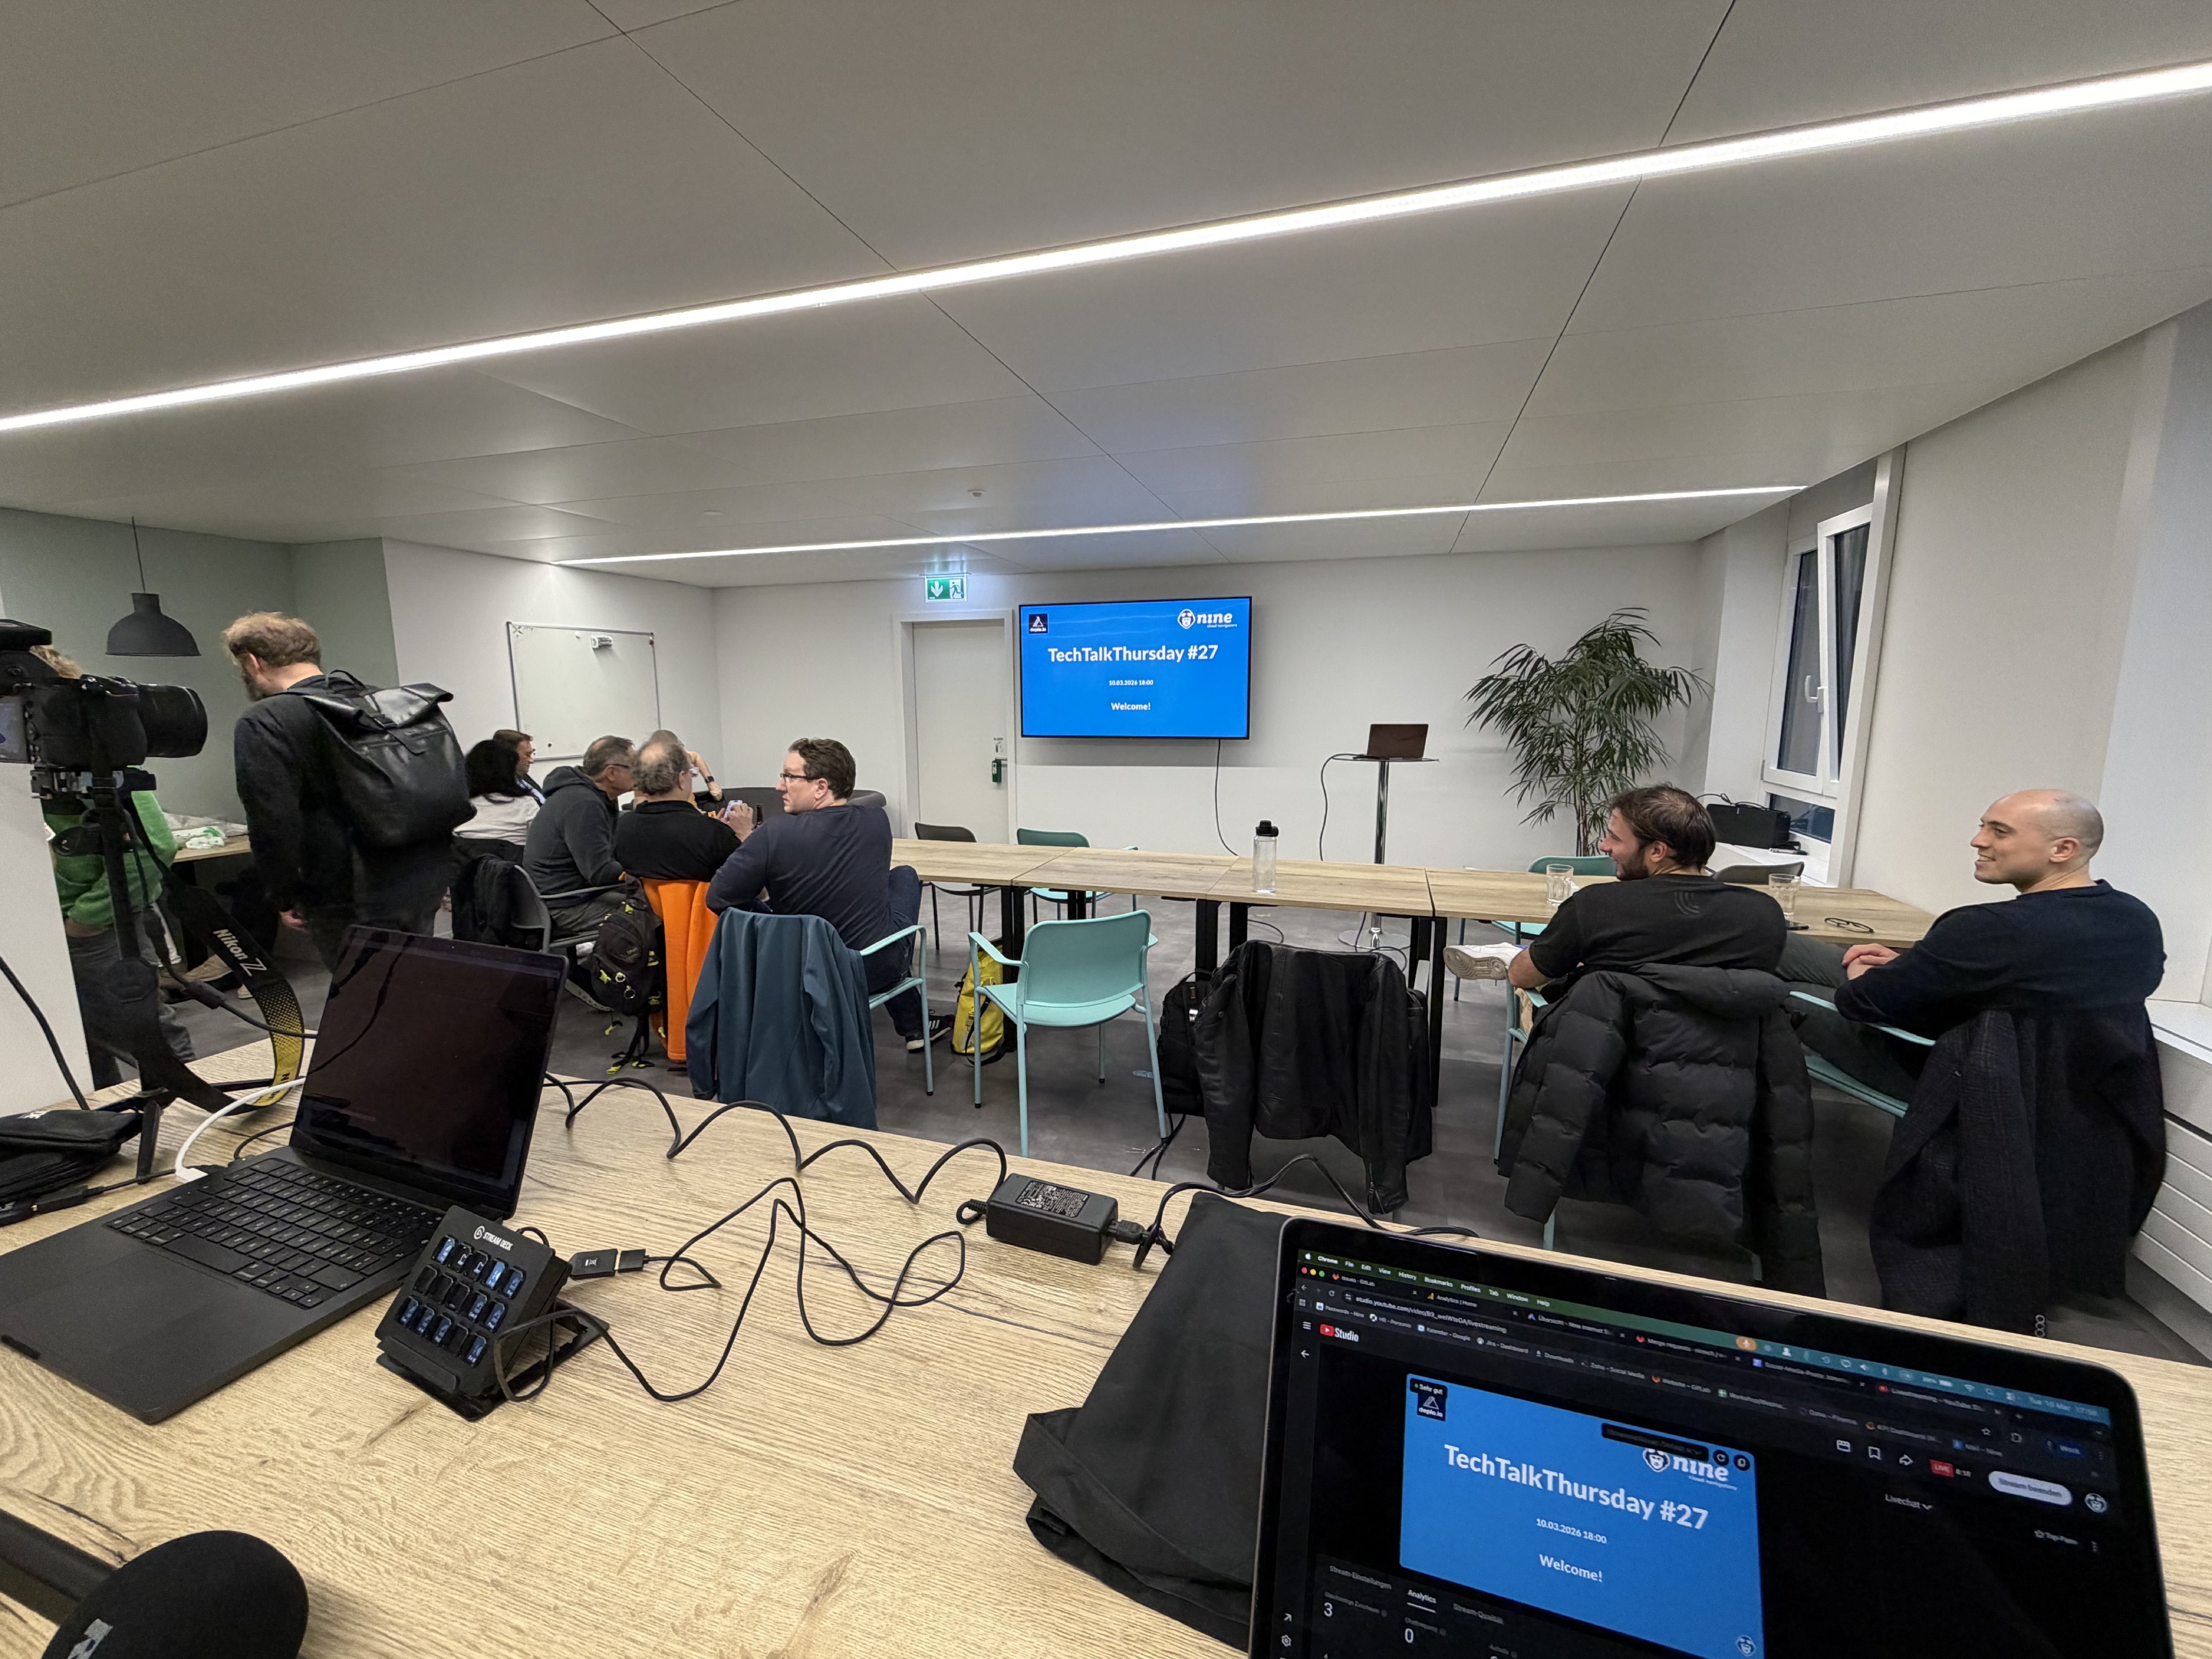
Unser erster TechTalkThursday im Jahr 2026 – die 27. Veranstaltung unserer Eventreihe – fand am 10. …
Eine Slack-Nachricht, eine reibungslose Migration – und endlich Cloud-Hosting aus der Schweiz. Wie …
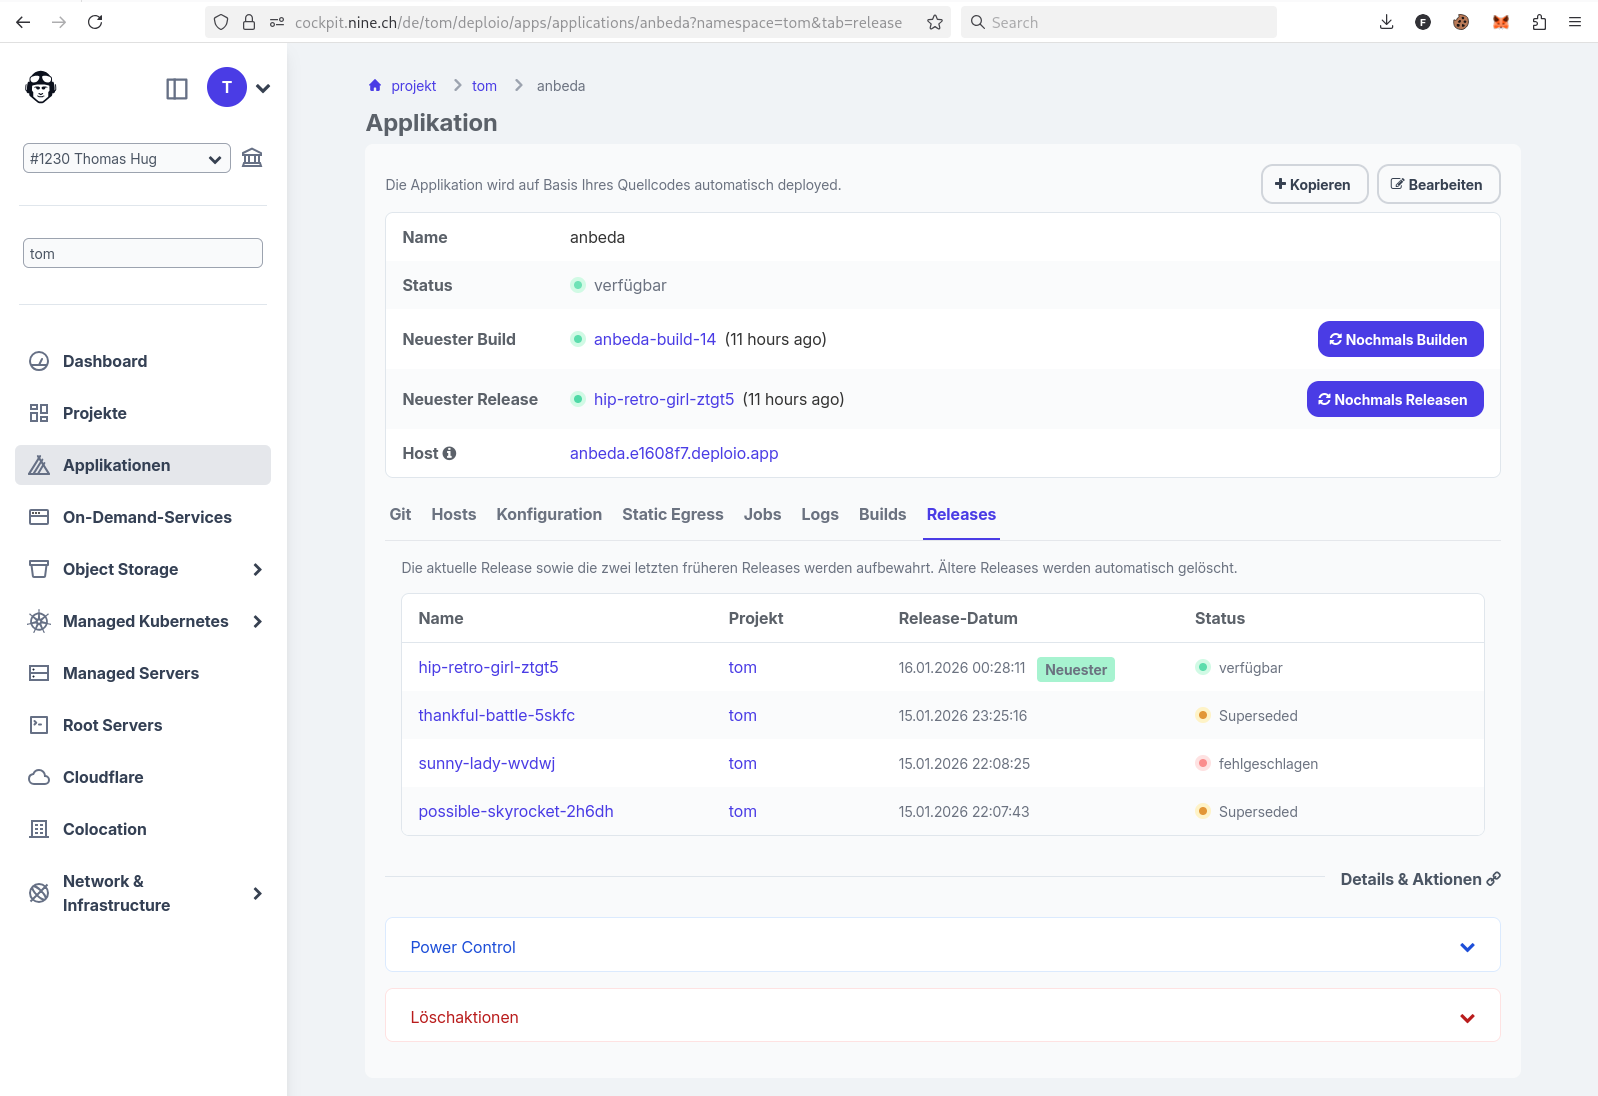
Eine alte Angular 4 App, die seit 2017 auf einem Server läuft, den man schon längst updaten sollte. …
Wir haben unsere Website von WordPress auf Hugo umgestellt. In diesem Artikel erklären wir, warum …
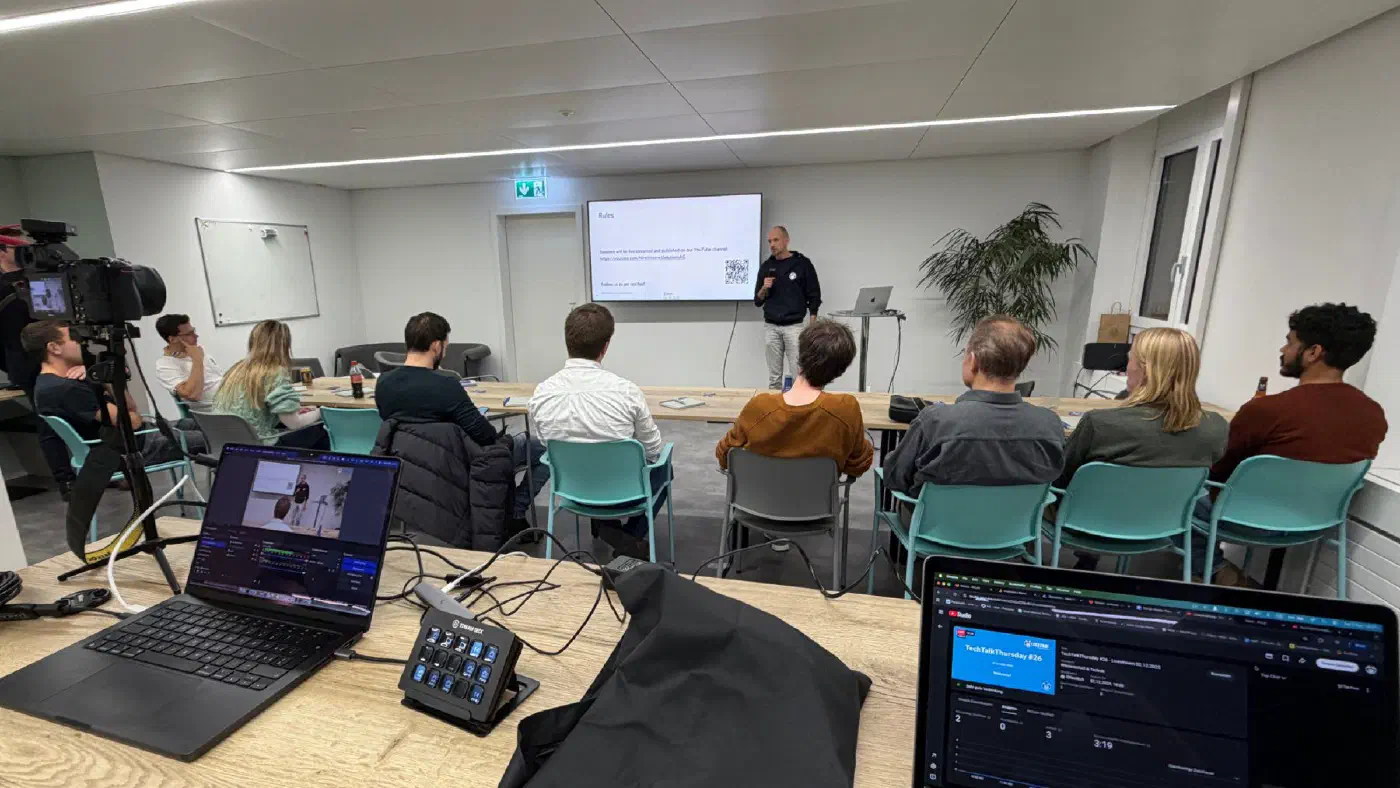
Unser vierter und letzter TechTalkThursday im Jahr 2025 – es war die 26. Veranstaltung unserer …
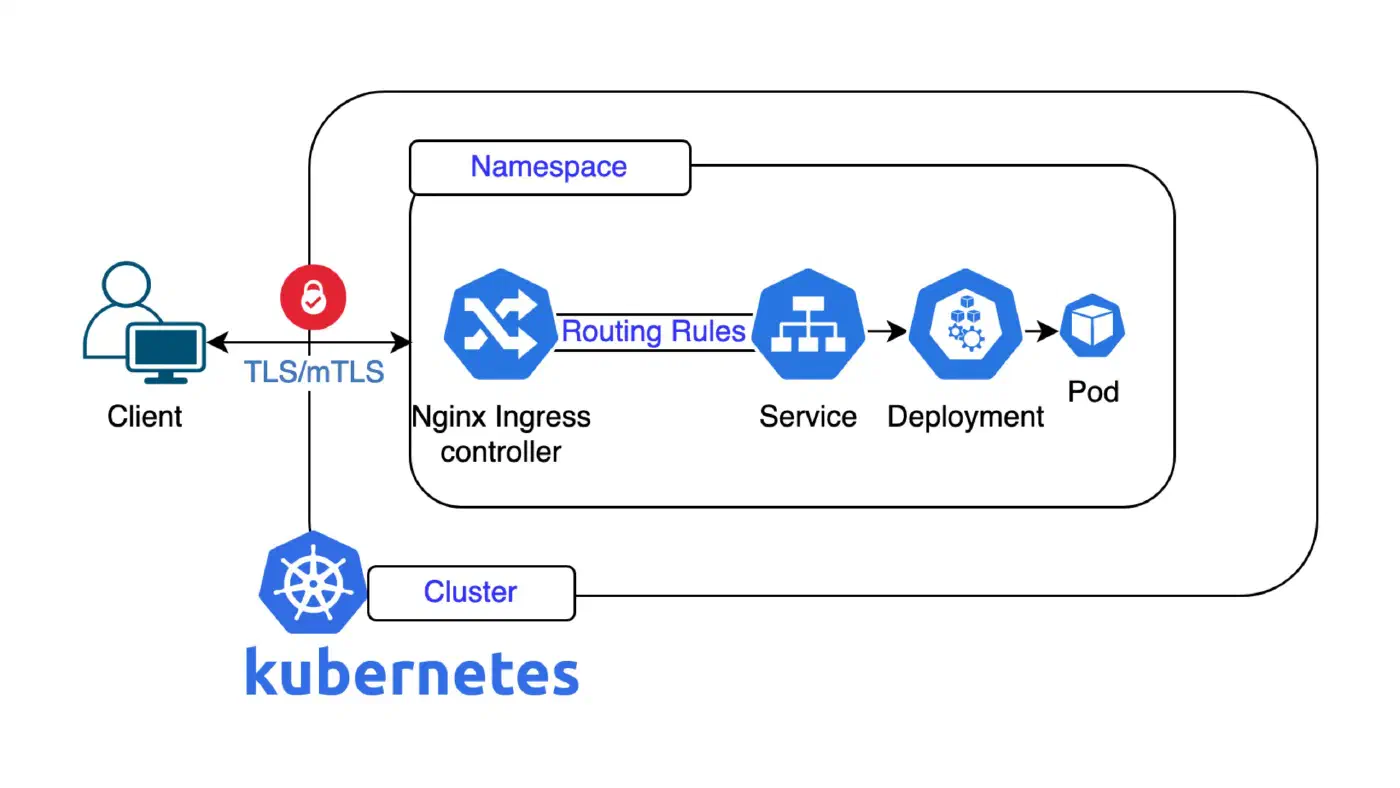
Wir arbeiten derzeit an einer geeigneten Strategie für die bevorstehende Einstellung des …
In der digitalen Welt ist Serversicherheit kein «Nice-to-have», sondern einer der Grundpfeiler für …
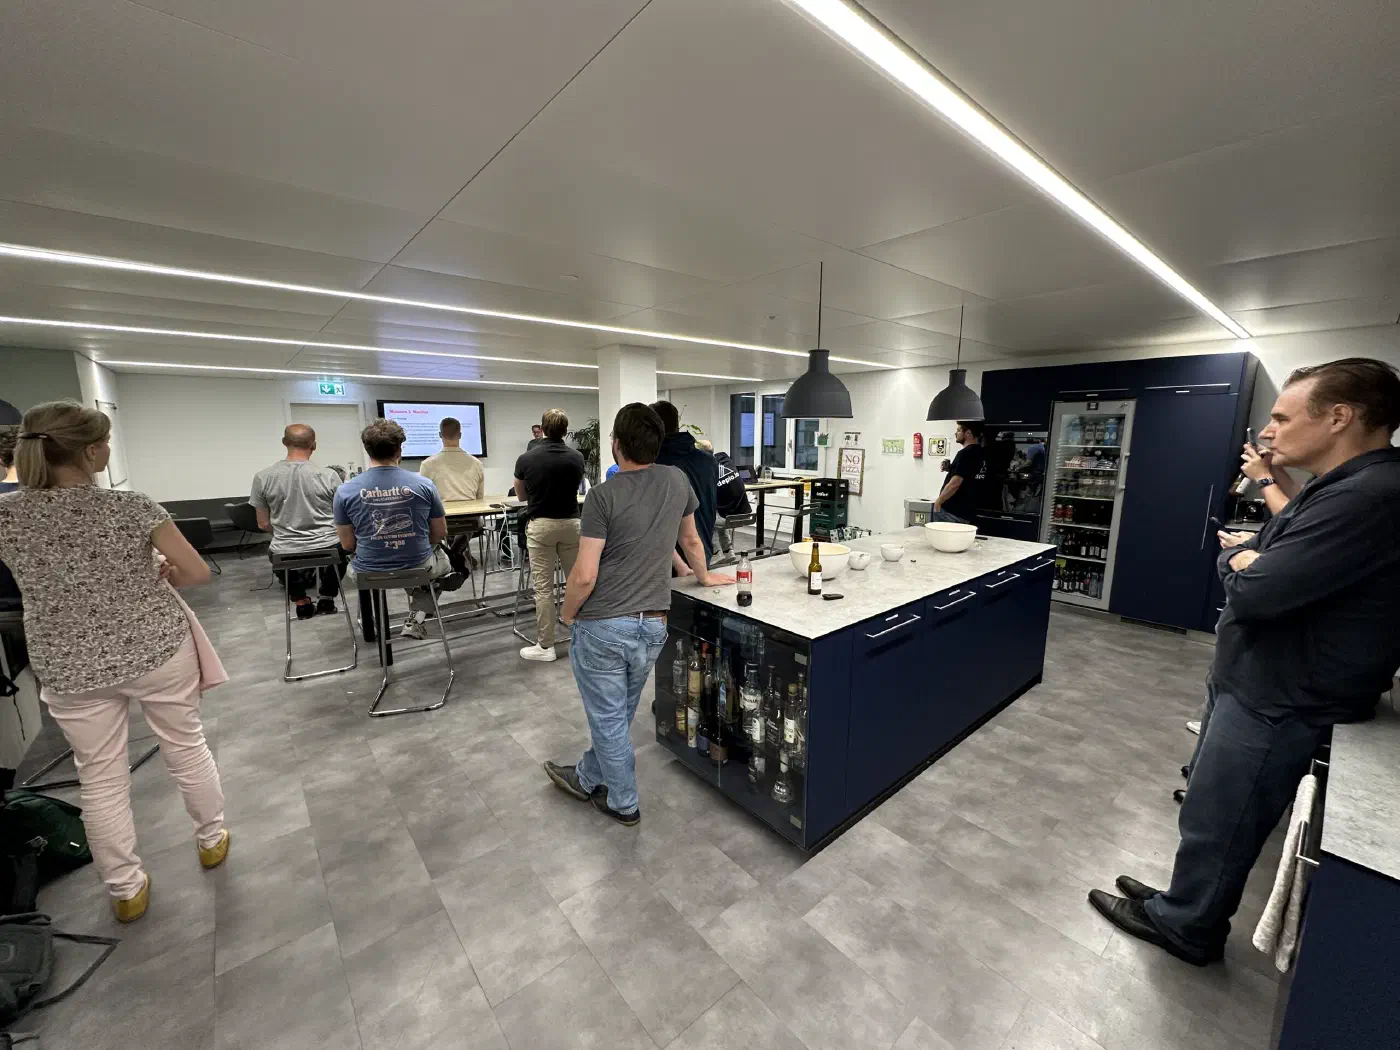
Unser dritter TechTalkThursday im Jahr 2025 – es war schon die 25. Ausgabe unserer Eventreihe – fand …
«Digitalisierung ist der Weg in eine nachhaltige Zukunft.» Dieser Satz trifft in vielen Bereichen zu …
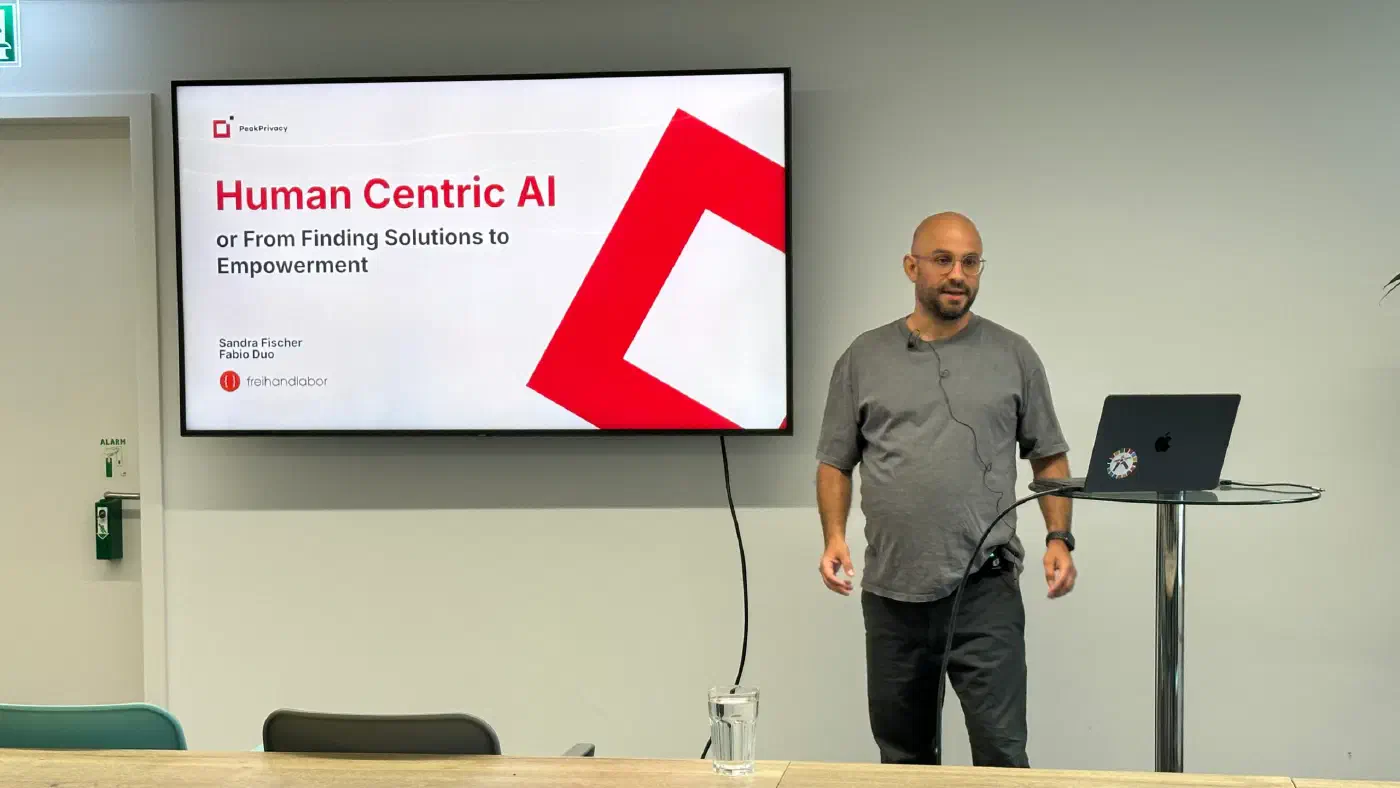
Unser zweiter TechTalkThursday in diesem Jahr war die Nummer 24 der Veranstaltungsreihe und fand am …
Datenschutz ist längst kein «Nice-to-have» mehr, für viele Unternehmen ist er zu einem zentralen …
Ein Muster, das wir bei Nine häufig beobachten, ist, dass viele unserer Kundinnen und Kunden …
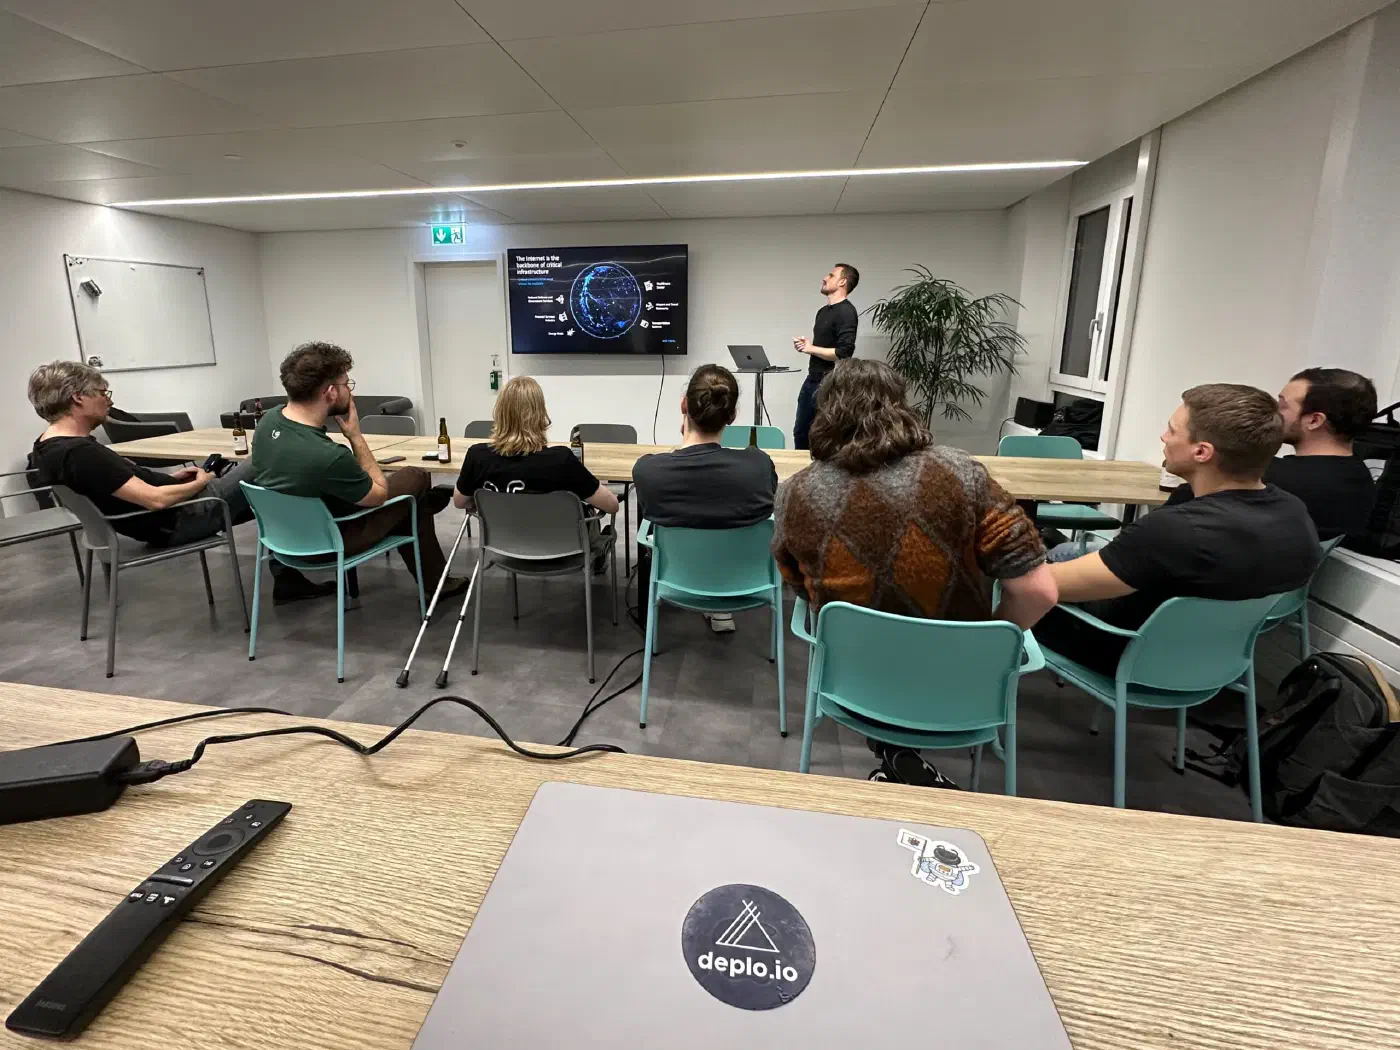
Der erste TechTalkThursday im Jahr 2025 – und gleichzeitig die 23. Ausgabe der Veranstaltungsreihe – …
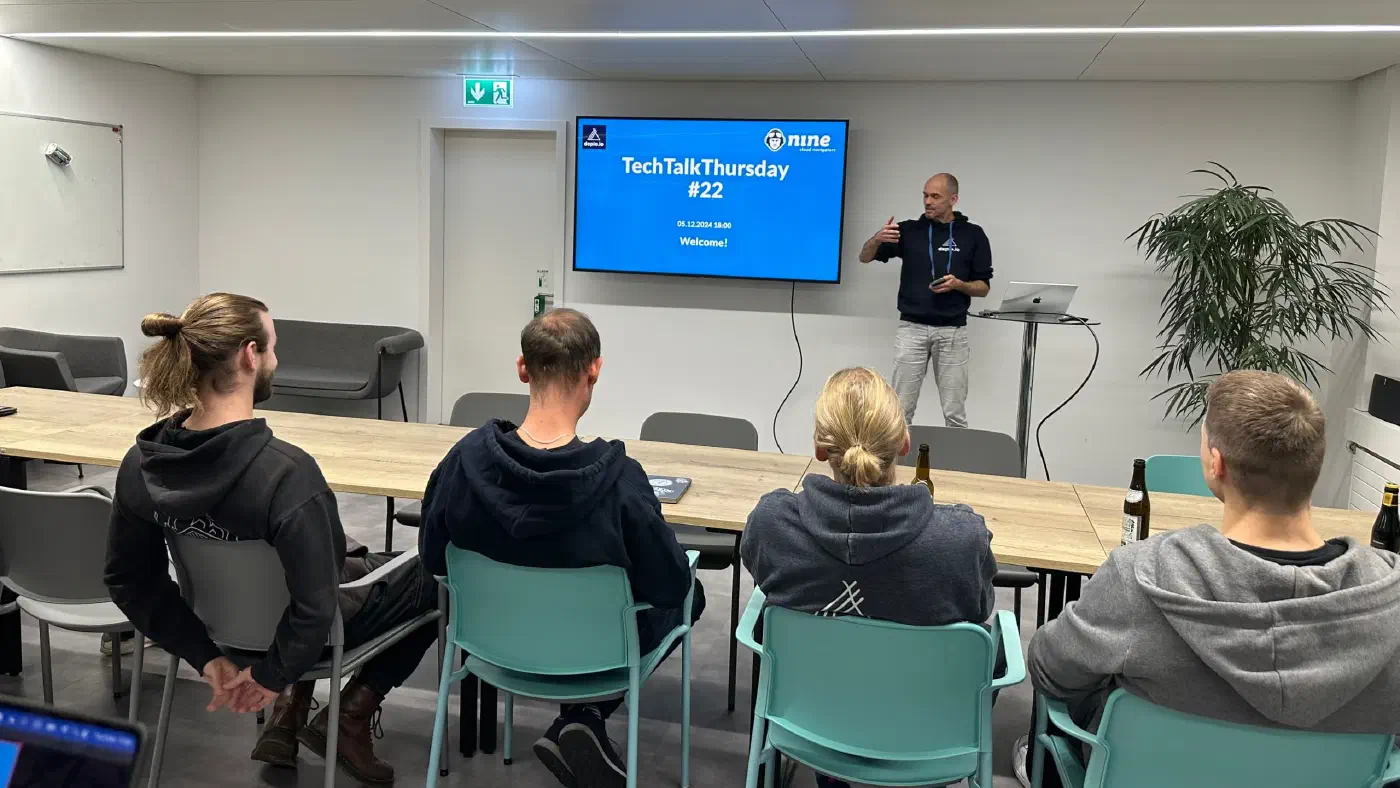
Der TechTalkThursday #22 fand am 5. Dezember 2024 um 18 Uhr bei uns im Büro statt. Wir freuten uns, …
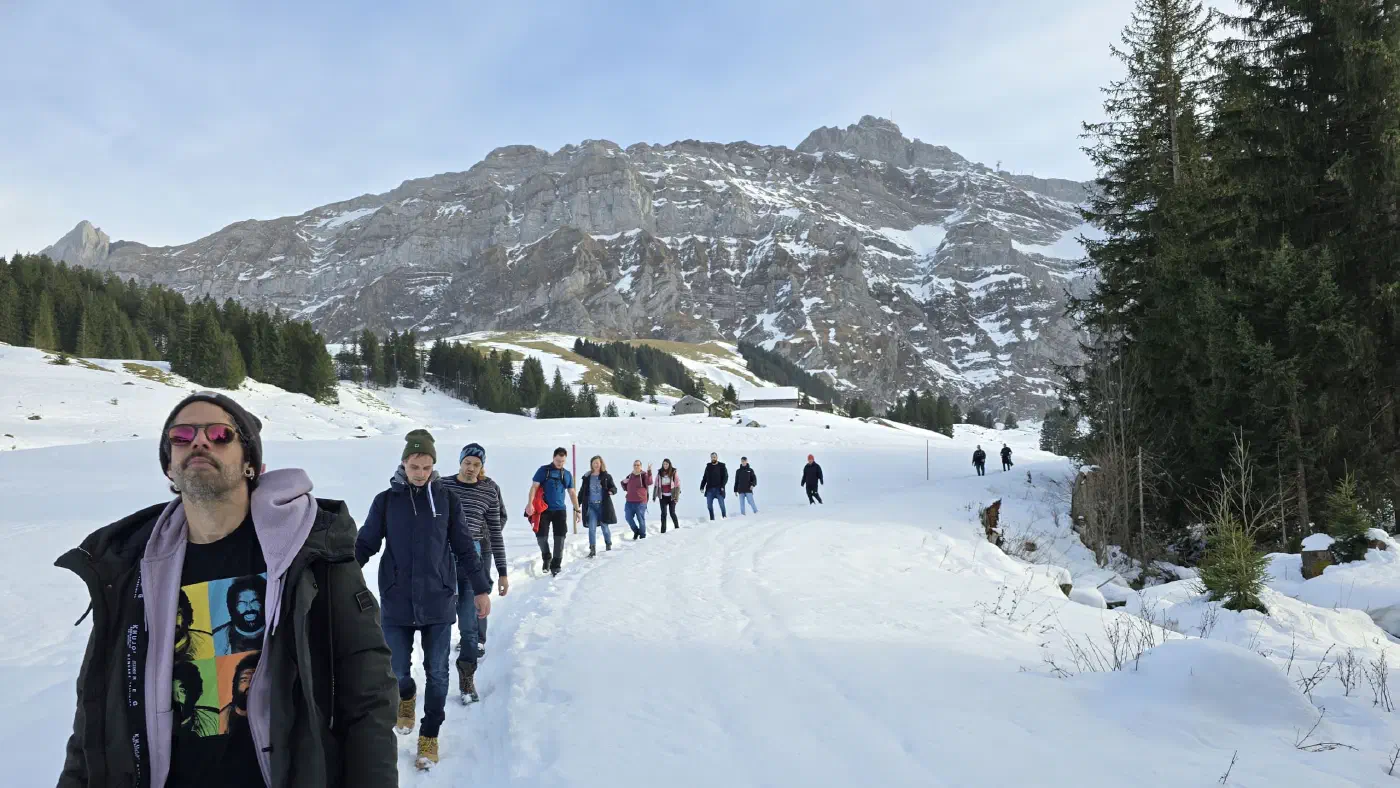
Mit dem ersten Schnee zog es uns in die Höhe: Ende November vergangenen Jahres fand unser Coworking …
Die Webanwendungsentwicklung hat sich markant verändert, wobei zahlreiche Tools und Frameworks …
Jede Firma will, dass ihre Produkte und Dienstleistungen gesehen werden. Dafür braucht es einen …
In der heutigen, sich ständig im Wandel befindenden Technologie-Landschaft werden moderne Systeme …
Bei Nine arbeiten wir gerade stark an der Weiterentwicklung von Deploio, unserer Plattform für …
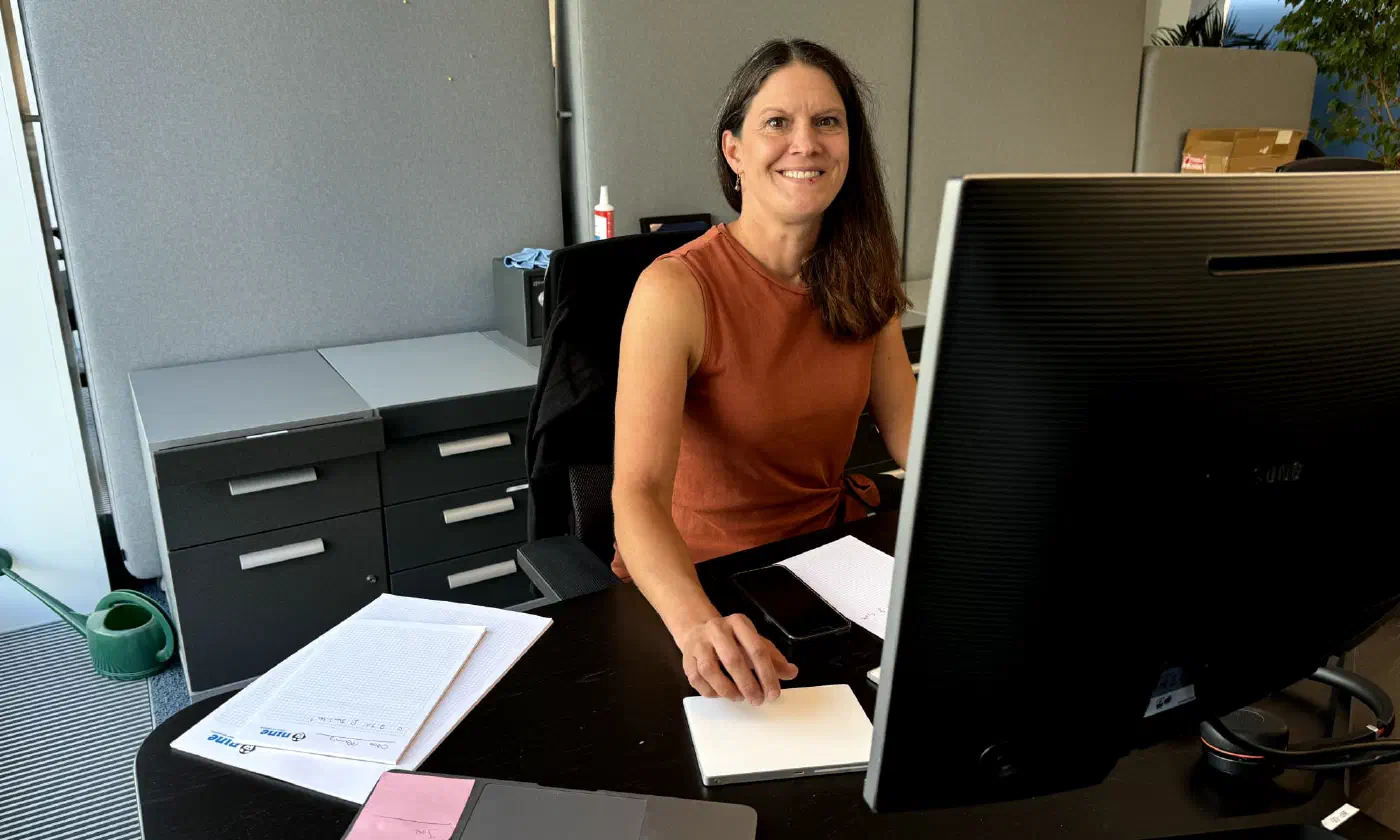
Jedes Unternehmen braucht jemanden mit einem Gespür für Zahlen. Eine Expertin, die Debitoren und …
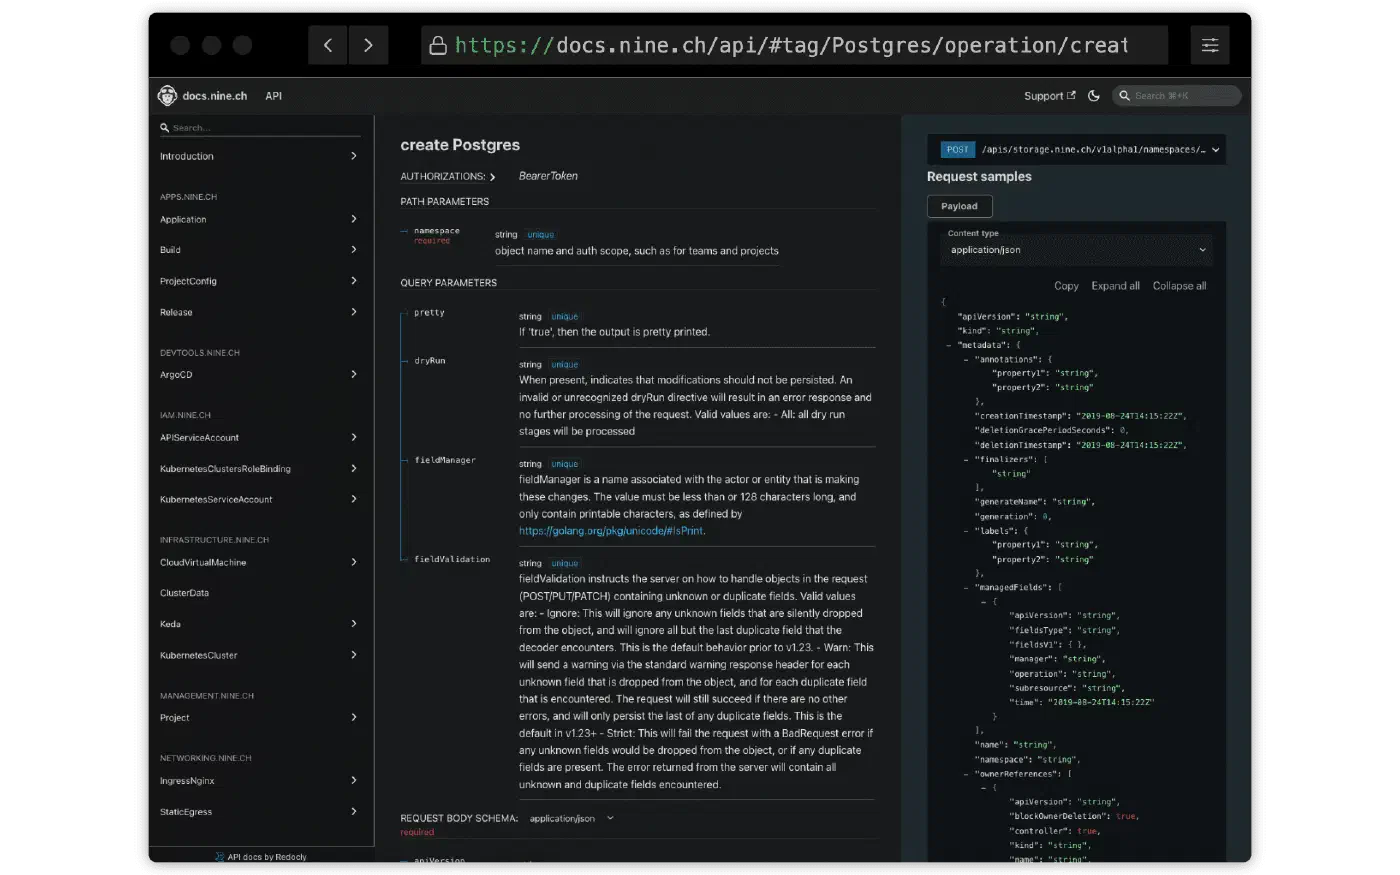
Unsere On-Demand MySQL- und PostgreSQL-Datenbanken sind jetzt für deine produktiven Anwendungen …
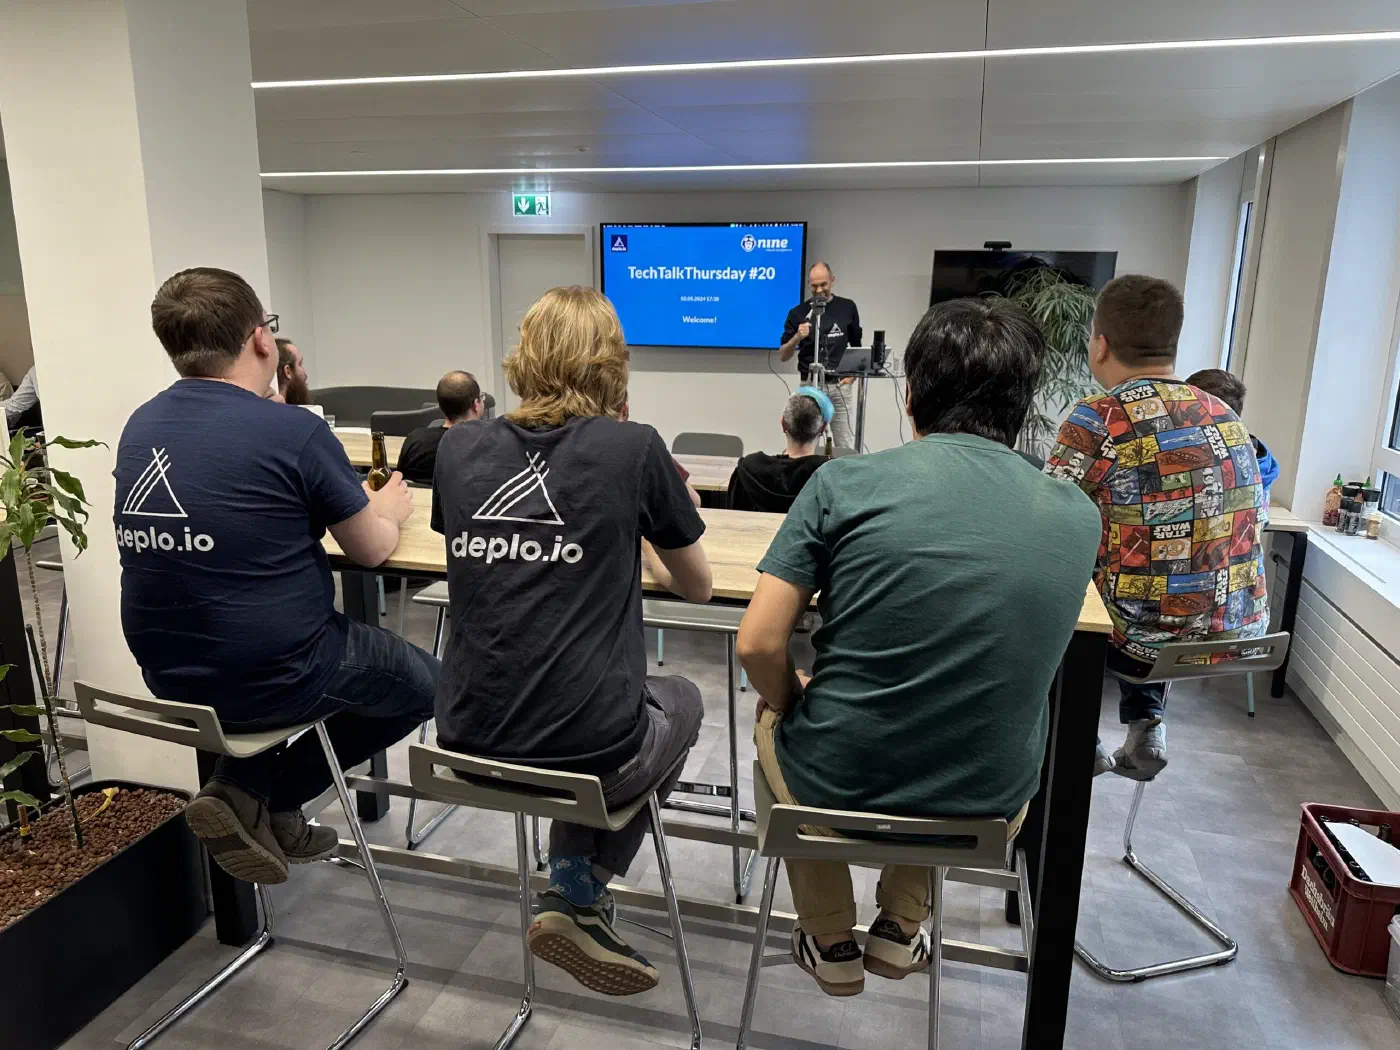
Unser TechTalkThursday #20 fand am 02. Mai 2024 um 18.00 Uhr statt. Wir durften dabei zwei externe …
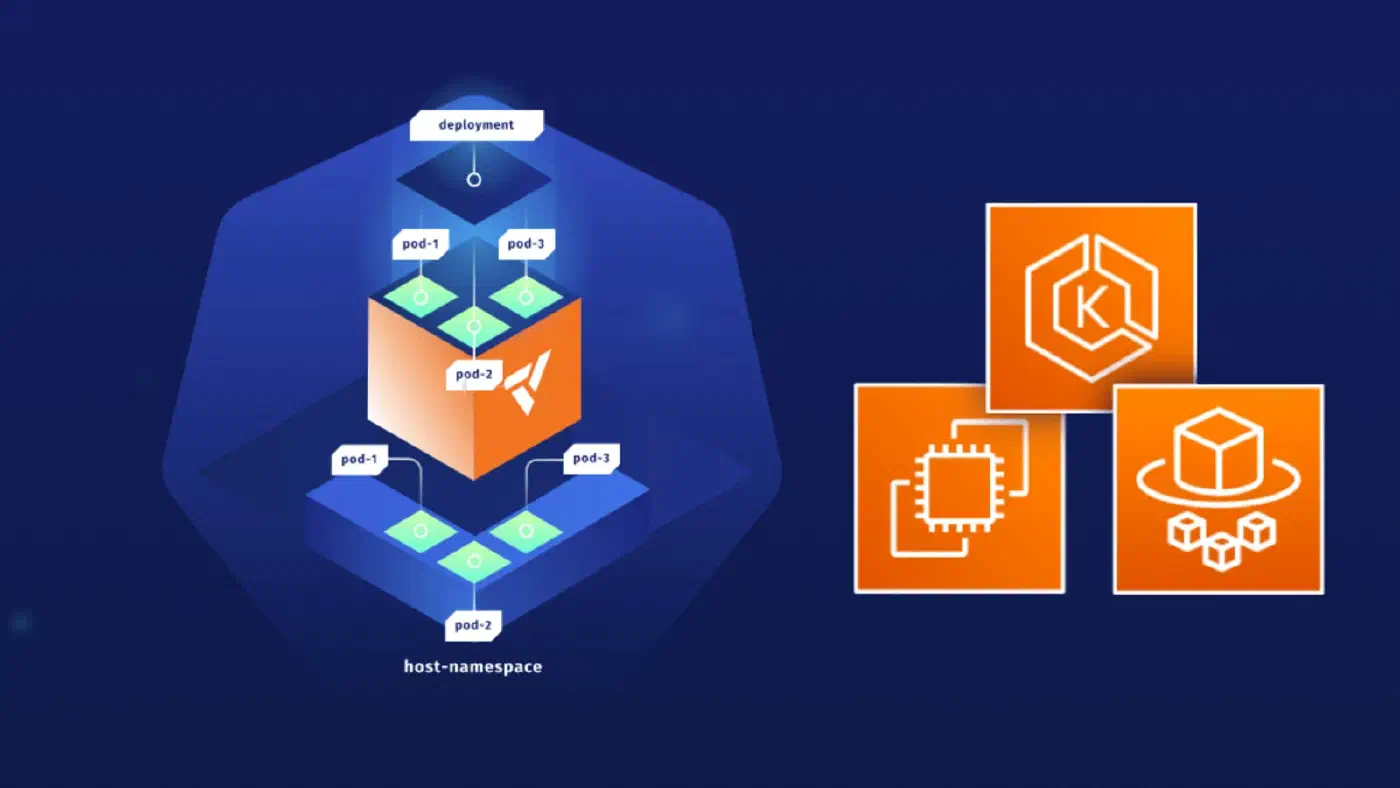
A virtual cluster is a fully working Kubernetes cluster that runs on top of another Kubernetes …
Suchfunktionen sind in heutigen Webanwendungen allgegenwärtig. Die Suche nach Produkten oder …
Vielleicht hast du bereits bemerkt, dass wir unser S3-Produkt überarbeitet haben und nun eine …
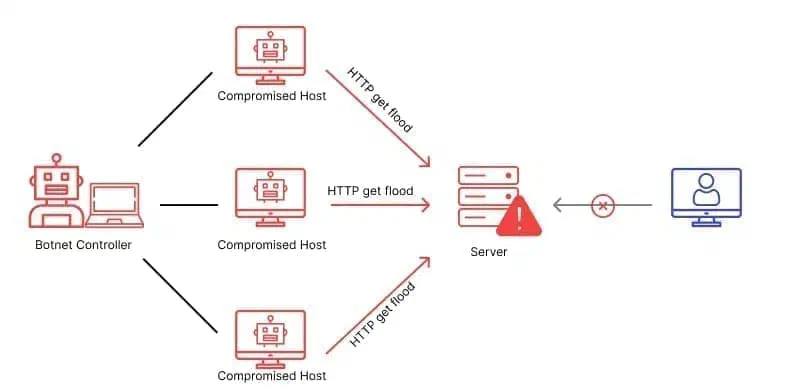
Was ist HTTP? HTTP, das Hypertext Transfer Protocol, ist die «Sprache», die dein Webbrowser und die …
Ohne Kundensupport läuft es in keinem Unternehmen. Das ist auch bei Nine nicht anders: Täglich …
Wenn man mit anderen über die Migration ihrer Anwendungen auf Kubernetes spricht, tauchen oft Fragen …
Vorhang auf und Bühne frei für Deploio, unsere komplett schweizerische App-Engine der nächsten …
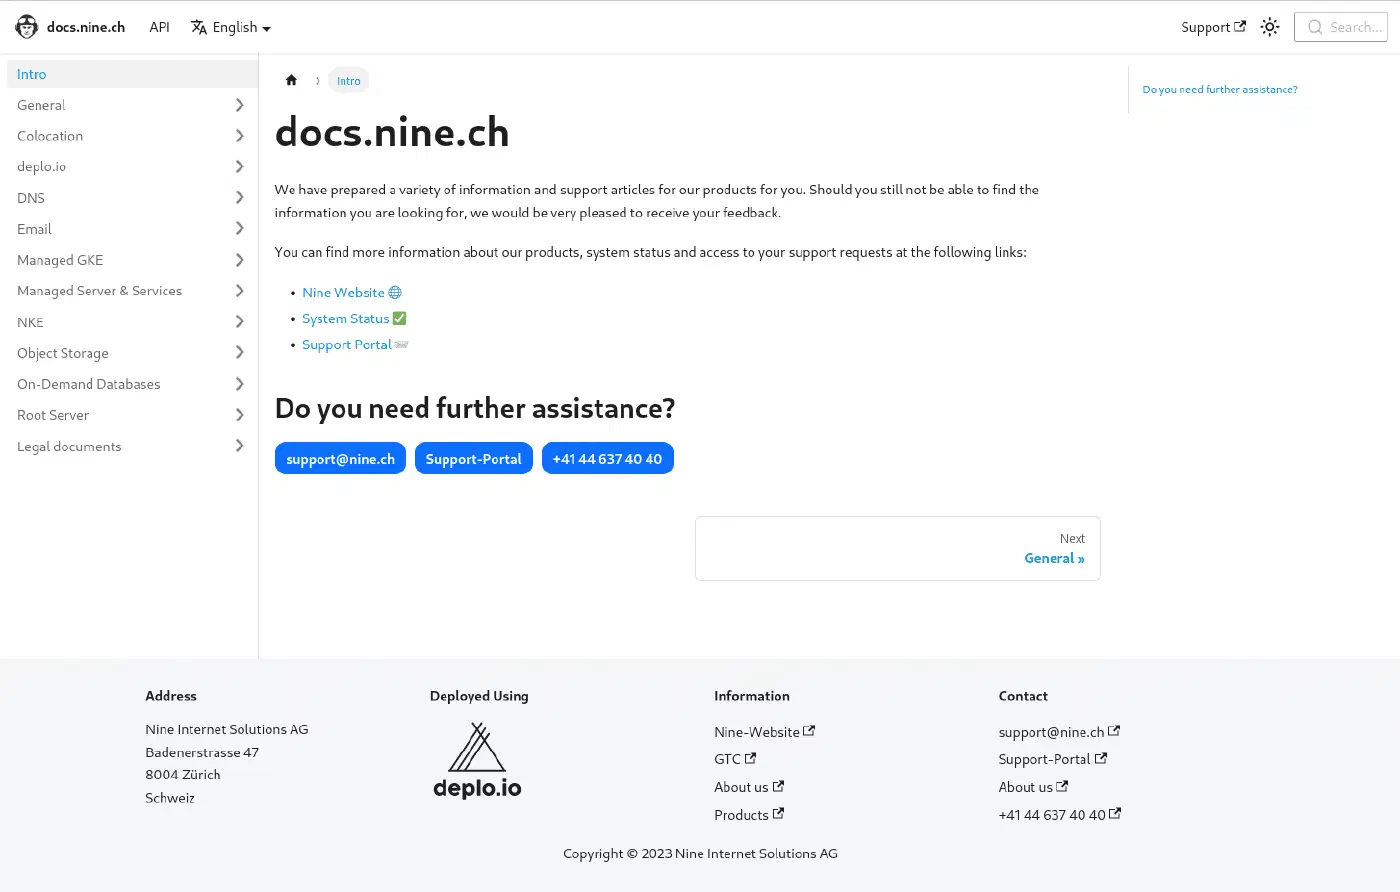
Unsere bisherige Support-Seite hatte im Laufe der Jahre ihren Glanz verloren. Ursprünglich als eine …
Ab dem 1. September 2023 tritt in der Schweiz das überarbeitete Datenschutzgesetz (revDSG) in Kraft. …
Da immer mehr Developer mit dem Deployment auf Kubernetes vertraut sind, steigt das Bedürfnis nach …
Modernisiere deine Webservices mit unserer neuen API und unseren CLI Tools. Wir von Nine suchen …
Zum Launch unserer API möchten wir dir einige technische Einblicke in ihre Entstehung und die Zwecke …
Elasticsearch/OpenSearch und Solr zählen zu den beliebtesten und leistungsstärksten …
Drei Herausforderungen, die auf wachsende Digitalagenturen zukommen – und Lösungsansätze, um diese …
Globale Cloud Provider ermöglichen mit der Verlässlichkeit und Maturität ihrer APIs eine massive …
Nicht nur in der IT hat sich Self Service ausgebreitet. Doch gibt es Fälle, in denen Self Service …
apfelkiste.ch ist einer der grössten Schweizer Onlineshops und hat 2020 60 Mio. Schweizer Franken …
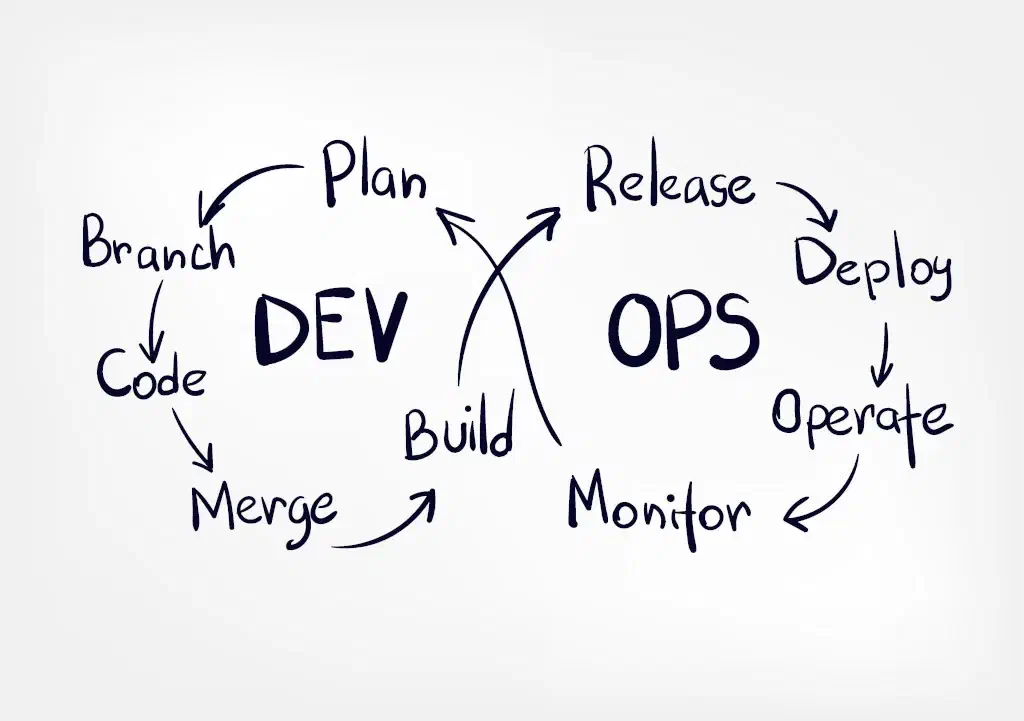
Wenn Entwicklung und Betrieb im Spannungsverhältnis stehen, dann werden getrennte Teams mit je …
Die grössten Herausforderungen bei der Cloud-Migration im Jahr 2021. Eine Sache, die wir bei Nine …
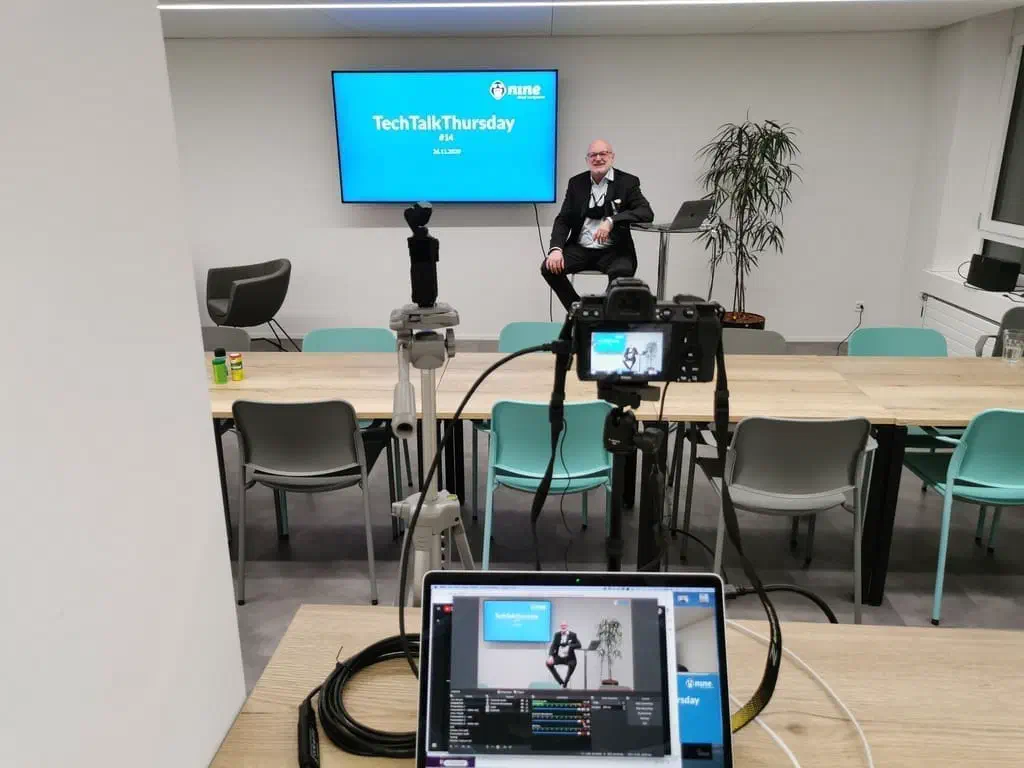
Unser TechTalkThursday #14 fand am 26. November 2020 um 18:00 Uhr statt. Aufgrund behördlicher …
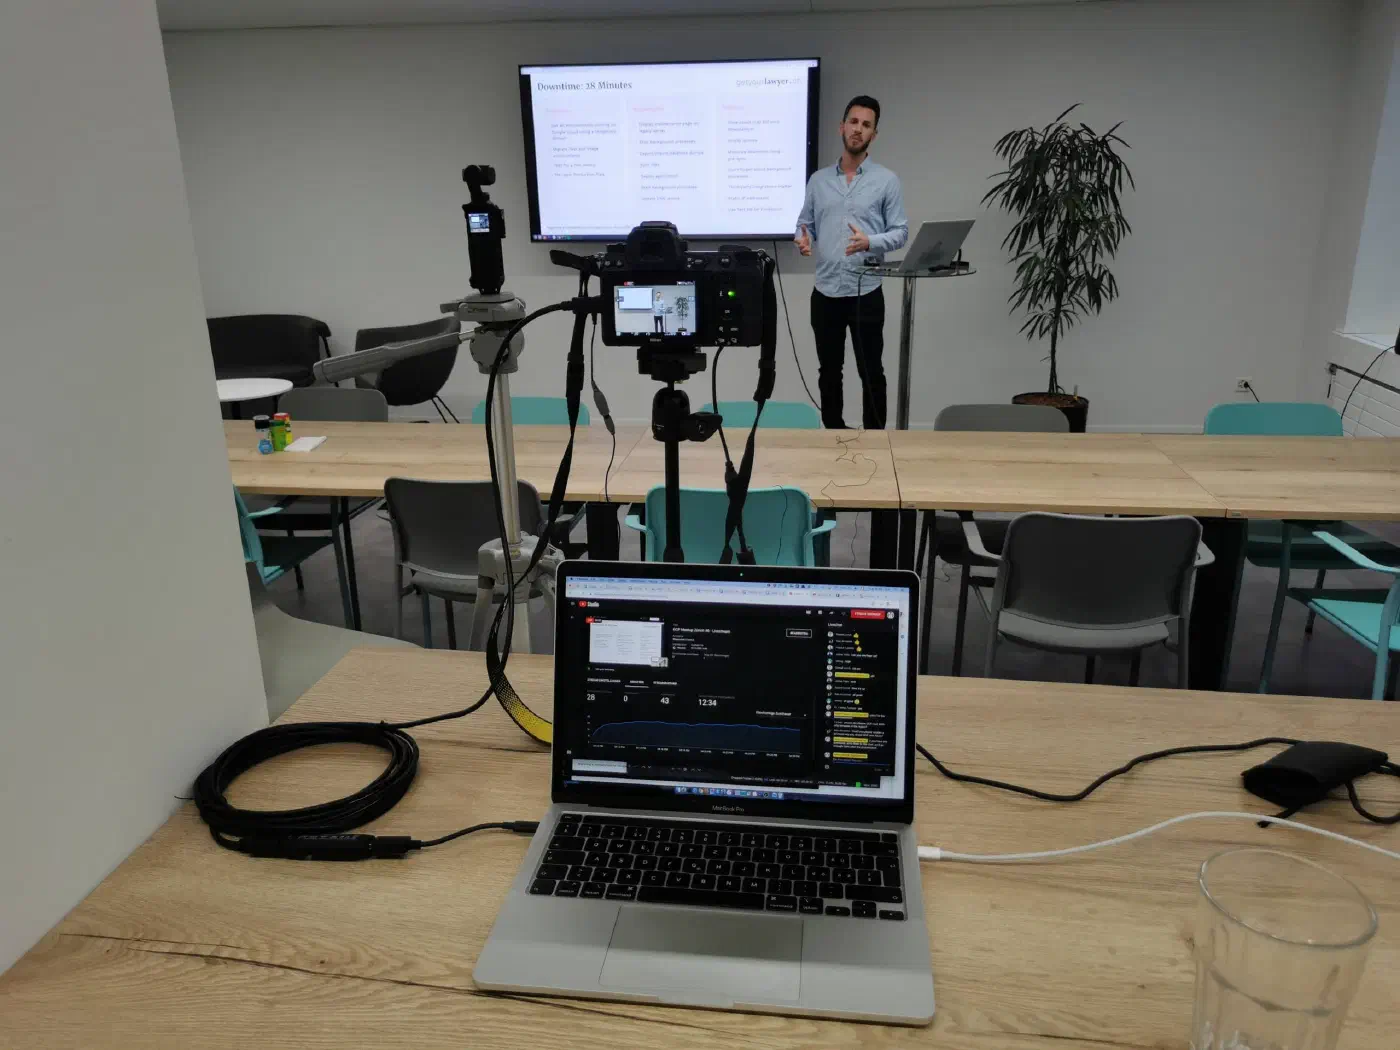
Das Google Cloud Meetup #6 fand am 10. November 2020 in der Stadt Zürich in der Cafeteria von Nine …
Das neueste Ubuntu Distributions Release steht für alle unsere “Managed Server” zur Verfügung. Neue …
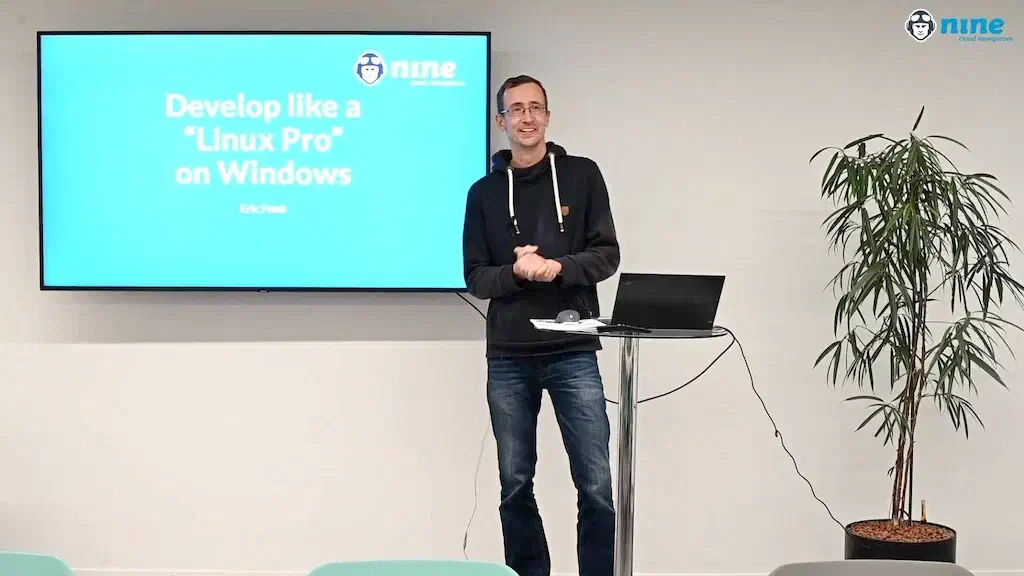
Unser TechTalkThursday fand am 1. Oktober um 18:00 Uhr statt. Wir hatten mit nur 15 Teilnehmern vor …
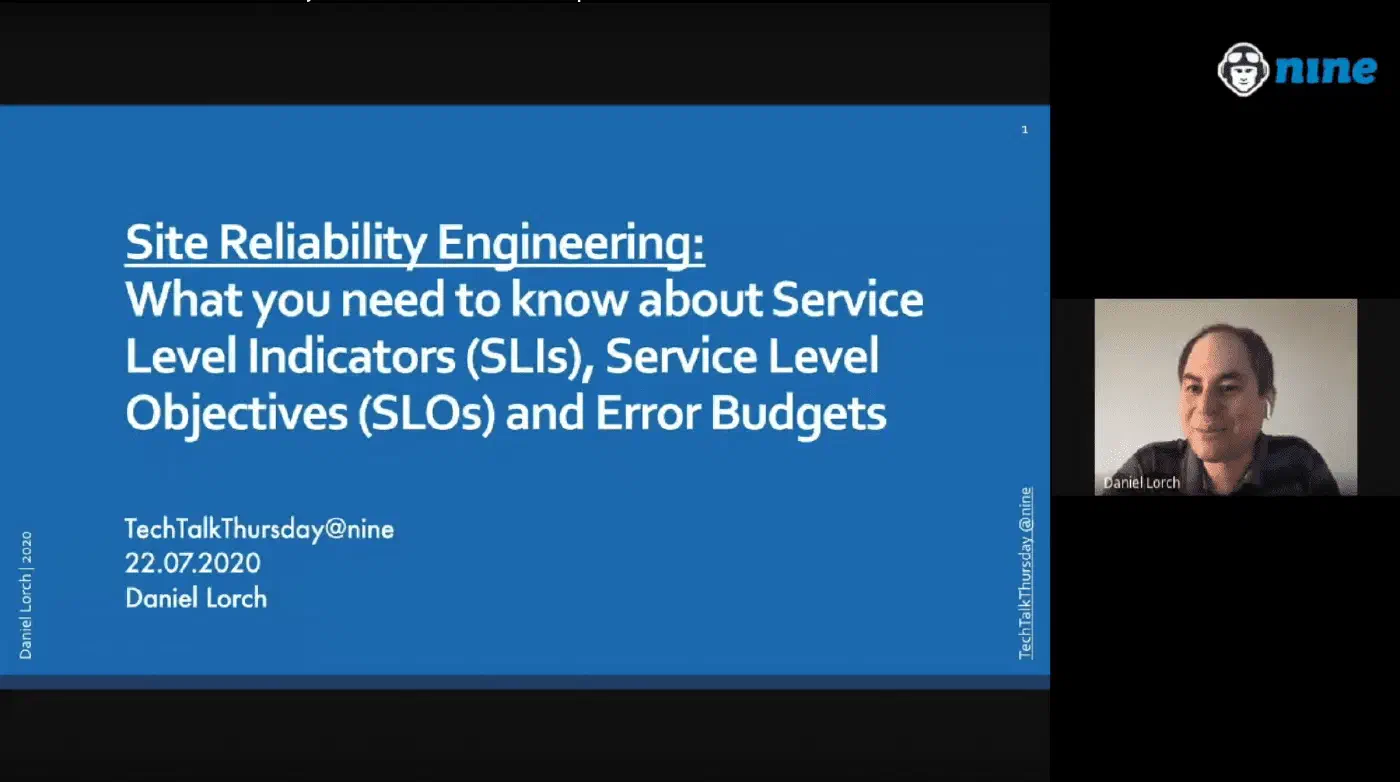
Neben unserem normalen TechTalkThursdays am Abend haben wir neue Zeiten während des Mittagessens und …
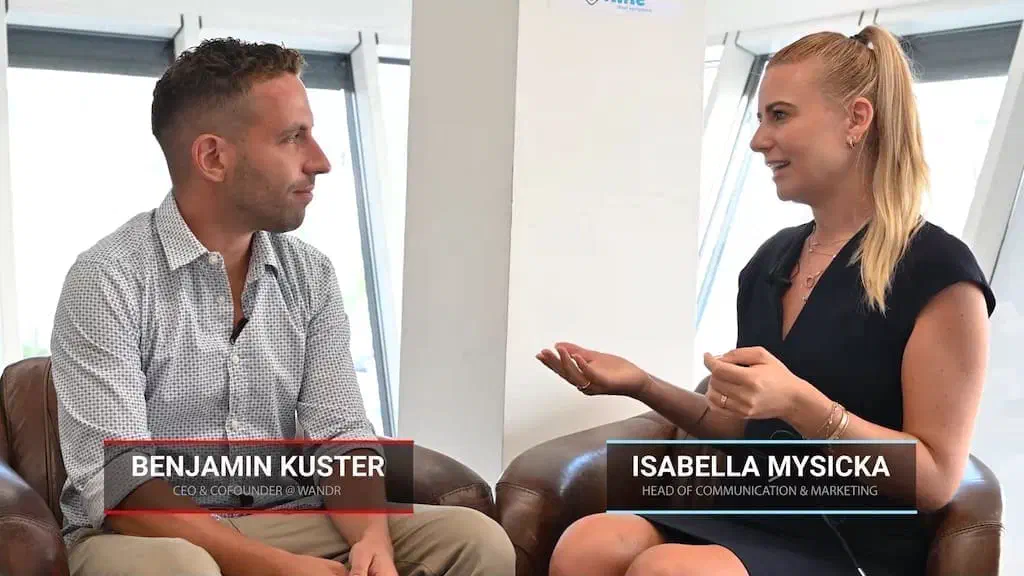
Benjamin Kuster, Sales Development Executive bei Nine, der sein Arbeitspensum auf 20% reduzierte, um …
Managed Service Provider sind für eine Vielzahl von Unternehmen unterschiedlicher Grösse …
Das Google Cloud Meetup #5 fand am 25. August 2020 in Zürich in der Cafeteria von Nine statt. Seit …
Virtualisierung, Container und Cloud Computing haben die Entwicklung und den Betrieb moderner …
Cloud Computing hat sich seit langem etabliert. Die Vorteile gegenüber der klassischen …
Oft erhalten wir Fragen wie: Unterstützt ihr Docker? Diese Anfragen häuften sich und bisher mussten …
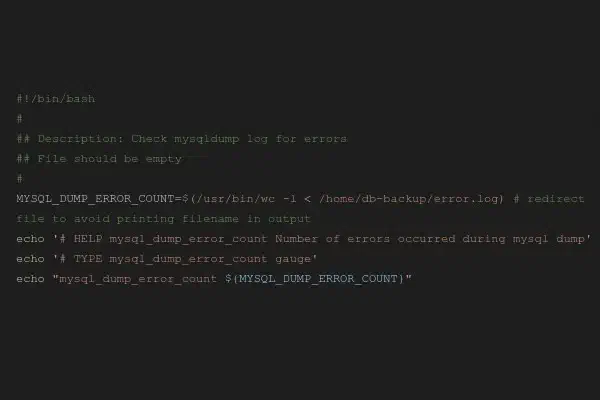
Nachdem wir hier im Blog bereits unser neues Monitoringsystem Prometheus vorgestellt haben, welches …
Clouds sind Server oder auch Netzwerke von Servern, auf denen Anwendungen von Unternehmen über das …
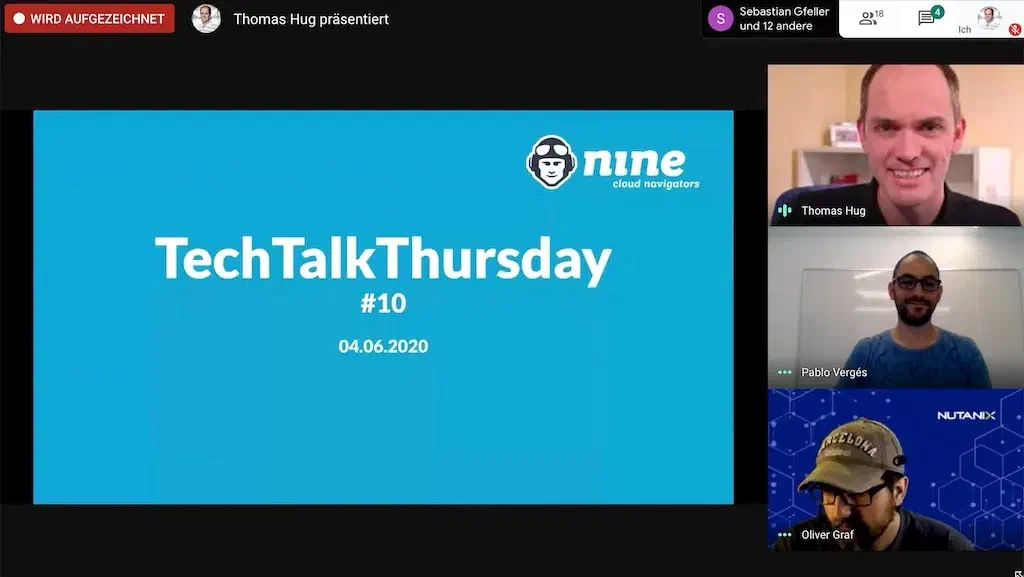
Unser TechTalkThursday fand am 4. Juni um 18:00 Uhr statt. Da Corona noch nicht zu Ende ist und wir …
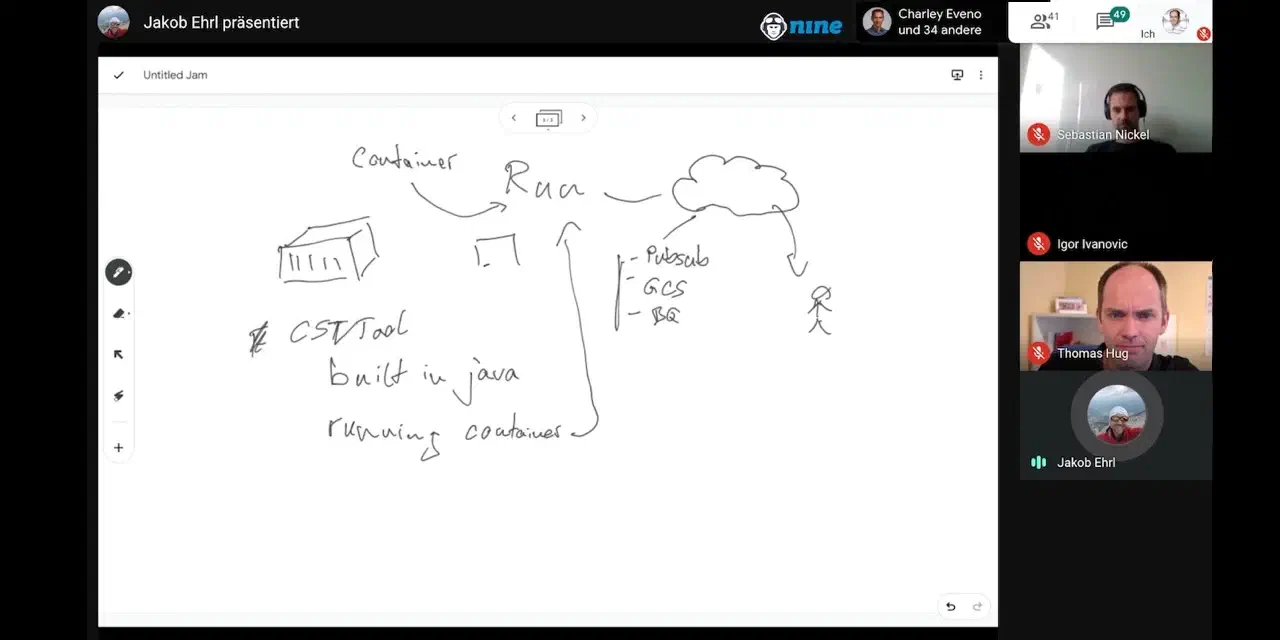
Das Google Cloud Meetup #4 fand am 19. Mai 2020 zum ersten Mal auf Google Meet statt. In der Schweiz …
Bearbeitung von Behördenanfragen Da wir von Zeit zu Zeit Anfragen von Behörden erhalten, …

bespinian betreibt ihren KI-Stack Keera auf Deploio, unserer Schweizer PaaS, und löst so das eigene …
Demokratis bringt die Schweizer Demokratie ins digitale Zeitalter – für Kantone und Behörden, die …
Ende 2024 stand swissICT vor einem unerwarteten Notfall: Der bisherige Betreiber der ICT-Salärstudie …

Für den Relaunch von supertext.com brauchte Supertext einen neuen GPU-Cluster mit mehr …
Wir unterstützten Peak Privacy bei der Konzeption und dem Aufbau einer spezialisierten …

Wir haben der Renuo AG dabei geholfen, alles, was bisher auf Heroku lief, reibungslos auf Deploio …

Wir haben mühlemann+popp dabei geholfen, die Migration von der Google Cloud zur Nine-Infrastruktur …

Wir haben healthinal bei der Umsetzung eines neuen Monitoringssystems, basierend auf Managed …

Wir haben cab massgeblich dabei unterstützt, eine herausragende Hostinglösung zu implementieren, die …

Wir haben Stadler Form dabei geholfen, die richtige technische Lösung zu finden. Gleichzeitig gab es …

Nine betreibt die zuverlässige und stabile Infrastruktur für PUPIL, einer All-in-One-Lösung fürs …

Nine betreibt die hochverfügbare Infrastruktur für die Ayyah-Software auf Basis der Nine Kubernetes …
Nine war mit Beratungs- sowie Implementierungsleistungen und Support ins Projekt involviert, alle …

Mit Workshops, Beratung und seinen auf GKE basierenden Kubernetes-Services half Nine dabei, die …

Zur Erfüllung der Anforderungen der Eidgenössischen Finanzmarktaufsicht (FINMA) in Bezug auf die …

Mit Comparis können Angebote von Krankenkassen, Versicherungen, Banken, Immobilien oder auch …

Das Schweizerische Rote Kreuz erreicht mit unseren Root Servern vollkommene Unabhängigkeit auf einer …
Mit der Auslagerung des Hostings von www.mobiliar.ch und weiterer Web-Projekte im Rahmen eines …

Neue Marktbedingungen, neue Anforderungen an das Angebot: Die Containerisierung ihrer Software hat …
Die HUG AG profitiert mit den Managed Virtual Servern von einem Rundum-Sorglos-Paket inklusive …

Nine bot Expertise, Training und Optimierung. Mit Workshops, Beratung und seinen auf GKE basierenden …

Neben den Managed Services auf der Plattform konnte Nine mit Workshops, Beratung und auf GKE …

Die Dr. Marc Rutschmann AG nutzt Managed Kubernetes, um Kundenwebsites zu erstellen und managen.
Airlock Microgateway schützt deine Anwendungen auf Managed Kubernetes vor Web-Angriffen, direkt über die Kubernetes Gateway API und ohne Sidecar. Wir installieren und betreiben den Operator für dich, du bindest deine Apps über Standard-Gateway-API-Ressourcen an. Airlock gibt's schon ab CHF 427.– pro Monat (bis 1 Mio. Requests/Monat), weitere Stufen bis 10 Mio. Requests. Alle Stufen findest du im Preisrechner, weitere technische Details sind in unserer Dokumentation ersichtlich.
Airlock Microgateway ist eine Kubernetes-native Web Application Firewall (WAF) des Schweizer Herstellers Ergon, die wir für dich auf Managed Kubernetes (NKE) betreiben. Sidecarless über die Kubernetes Gateway API, mit Identity-aware-Proxy-Funktionen und vollständig auf Schweizer Infrastruktur.

Wir betreiben, überwachen und patchen die Gateway-Infrastruktur. Deine eigenen WAF-Regeln konfigurierst und pflegst du weiterhin selbst, über die Airlock-Ressourcen in deinem eigenen Namespace, passend zu deiner Anwendung.

Läuft sidecarless über die Kubernetes Gateway API, direkt in deinem Managed-Kubernetes-Cluster, statt als vorgeschalteter externer Dienst.

Die WAF-Prüfung findet in deinem Cluster in unseren Schweizer Rechenzentren statt, nicht bei einem vorgeschalteten externen Dienst. Das ist relevant für Branchen mit Anforderungen an den Datenstandort.

OIDC- und JWT-basierte Zugriffskontrolle direkt am Gateway, ohne dass du dafür eine zusätzliche Reverse-Proxy-Komponente betreiben musst.
Wir betreiben den Airlock-Microgateway-Operator und die Gateway-Infrastruktur, du bindest deine Anwendungen über Standard-Gateway-API-Ressourcen an und definierst deine eigenen Security-Policies.
Funktionen im Detail
Setup & Betrieb: Wir installieren den Airlock-Microgateway-Operator auf deinem Managed-Kubernetes-Cluster und erstellen ein oder mehrere Gateways im Nine-verwalteten nine-system-Namespace, jeweils mit eigener Load-Balancer-IP und stabilem Hostname.
Zertifikate: Let’s-Encrypt-ClusterIssuer für deine Domains, automatisch ausgestellt und erneuert.
Anbindung: Du erstellst ListenerSet- und HTTPRoute-Ressourcen in deinem eigenen Namespace, um deine Anwendung an das Gateway anzubinden und den Traffic zu routen.
Betrieb & Wartung: Monitoring, Patching und Lizenzverwaltung des Operators liegen bei uns, nicht bei dir. Du musst dafür kein eigenes WAF-Know-how in deinem Team aufbauen oder langfristig halten.
Schutz vor den OWASP Top 10, inklusive DoS-Limits, Header-Filtering und CSRF-Schutz sowie JSON-Parsing für strukturierte Angriffserkennung.

Validierung von OpenAPI-Spezifikationen und GraphQL-Schemas, damit nur Anfragen durchkommen, die deiner API-Definition entsprechen.
Konfiguration ausschliesslich über die Kubernetes Gateway API, kein Sidecar-Container in deinen Anwendungs-Pods nötig.
OIDC-Relying-Party-Support, Token-Introspektion und JWKS-basierte JWT-Validierung mit claims- und pfadbasierter Zugriffskontrolle direkt am Gateway.

Identitätsinformationen werden an dein Backend weitergegeben, für Single Sign-on ohne eigene Zusatzkomponente.

Eigene Fehlerseiten und Antworten frei definierbar, jede Anfrage strukturiert geloggt und bei aktiviertem Loki direkt in Grafana einsehbar.
Für Staging- und Testumgebungen gibt es eigene Stufen ab CHF 42.70 pro Monat (bis 1 Mio. Requests, kumuliert über alle Non-Production-Gateways). Alle Stufen findest du im Preisrechner. Für mehr als 10 Mio. Requests pro Monat kontaktiere uns.
Wir sind nach ISO 9001 und ISO/IEC 27001 für Qualitätsmanagement und Informationssicherheit zertifiziert, dies deckt auch die Infrastruktur ab, auf der dein Managed-Kubernetes-Cluster läuft.
Zwischen dem Gateway und deinem Backend ist kein US- oder anderer drittstaatlicher Anbieter zwischengeschaltet.

Airlock Microgateway ist eine Schweizer Sicherheitslösung von Ergon, die wir auf eigener Schweizer Infrastruktur betreiben.
Dein Managed-Kubernetes-Cluster läuft auf unserer eigenen Hardware in Schweizer Rechenzentren, ohne gemieteten Hyperscaler-Compute im Hintergrund.
Airlock Microgateway ist aktuell nicht self-service, die Einrichtung erfolgt gemeinsam mit uns.
1. Kontakt aufnehmen – melde dich bei uns, wir besprechen dein erwartetes Request-Volumen und deine Anforderungen.
2. Setup durch uns – wir installieren den Operator und erstellen ein oder mehrere Gateways auf deinem Managed-Kubernetes-Cluster, inklusive automatischer TLS-Zertifikate.
3. Anbindung durch dich – du erstellst ListenerSet- und HTTPRoute-Ressourcen in deinem eigenen Namespace und definierst deine Security-Policies.
4. Betrieb – Monitoring, Patching und Lizenzverwaltung des Operators übernehmen wir für dich.
Wir besprechen mit dir unverbindlich, ob und wie Airlock Microgateway zu deinem Managed-Kubernetes-Cluster passt.
Nine hat uns mit ihrer Managed-Kubernetes-Lösung optimal unterstützt, um die Anwendung unseres Kunden von Google Cloud auf eine rein schweizerische Infrastruktur zu migrieren.

Wir können Nine als unkomplizierten, hochprofessionellen Anbieter sehr empfehlen.

Dank der Zusammenarbeit mit Nine können wir uns auf das konzentrieren, was wir am besten können: Softwarelösungen für das Gesundheitswesen entwickeln. Die Infrastruktur läuft sicher und zuverlässig im Hintergrund, sodass wir unseren Kundinnen und Kunden die besten Lösungen bieten können. Mit Nine haben wir einen starken, lokalen und verlässlichen Partner an unserer Seite.

bespinian betreibt ihren KI-Stack Keera auf Deploio, unserer Schweizer PaaS, und löst so das eigene Souveränitätsversprechen ein, ohne eine Plattform …
Mehr erfahren: KeeraDemokratis bringt die Schweizer Demokratie ins digitale Zeitalter – für Kantone und Behörden, die keine Kompromisse bei Datenschutz und Serverstandort …
Mehr erfahren: DemokratisEnde 2024 stand swissICT vor einem unerwarteten Notfall: Der bisherige Betreiber der ICT-Salärstudie gab seinen Geschäftsbetrieb auf. Was als Krise …
Mehr erfahren: swissICT Salärstudie
Wir haben Managed Services und Deploio von ingress-nginx auf HAProxy umgestellt. Acht Defaults verhielten sich anders, …
Am TechTalk #29 zeigte Thomas Jaggi (LegacyNotes) live, wie viel moderne Browser und Node.js inzwischen von Haus aus …
Im August 2026 traf ein DDoS-Angriff einen Kunden und unser eigenes Netzwerk direkt. Was passierte, wo unsere Abwehr …
Am TechTalk #29 zeigte Lena Fuhrimann (bespinian) einen praktischen Leitfaden, um eigene, schnelle und private LLMs zu …
Am TechTalk #29 nahm uns Sebastian Nickel mit auf unsere Reise von Ingress-NGINX über HAProxy zu Gateway API und die …
Ein Überblick, wie du deine Infrastruktur bei Nine per Code verwaltest: Nine API, nctl, Deploio, Terraform, Ansible und …
Hast du Fragen zu unseren Produkten? Kein Problem. Wende dich an unsere Sales-Abteilung oder geh direkt ins eigene Cockpit, um alle Möglichkeiten bei Nine zu sehen.
